
Nous effectuons des tests de sécurité QA pour tous types de logiciels afin de garantir sa protection fiable contre les intrus.

Nos services de tests de sécurité

Tests de sécurité des applications Web
Notre société de tests de sécurité protège les applications web contre les 10 principales vulnérabilités OWASP : injection de code, XSS, CSRF, contrôle d’accès défaillant et failles de session. Des contrôles manuels et automatisés garantissent la résilience de votre application web sans impacter la fréquence des mises en production.

Tests de sécurité des applications mobiles
Les services de tests de sécurité de QAwerk valident les applications iOS et Android en matière de sécurité du stockage, de protection de la couche transport, d’autorisations et de risques spécifiques à chaque plateforme. Votre application mobile reste ainsi sécurisée sur tous les appareils utilisés par vos utilisateurs.

Tests de sécurité des API
Nos services de tests de sécurité couvrent les points de terminaison REST et GraphQL : authentification, autorisations au niveau des objets défaillantes, limitations de débit et exposition des données. Des API fiables permettent aux partenaires et aux clients mobiles de se connecter sans ouvrir de nouvelles surfaces d’attaque.
Tests de sécurité des sites web
Dans le cadre de nos services de tests de sécurité, nous renforçons la sécurité des sites web publics contre les injections de vulnérabilités, les attaques XSS et CSRF, les erreurs de configuration et les scripts tiers à risque. Vos visiteurs bénéficient ainsi d’un site qui protège leurs données à chaque interaction.
Tests de contrôle d'accès et d'authentification
La société de tests de sécurité QAwerk vérifie les rôles, les permissions, l’authentification multifacteur, la gestion des sessions et les procédures de réinitialisation des mots de passe. Seuls les utilisateurs autorisés accèdent aux données appropriées et les failles de sécurité permettant une élévation de privilèges sont neutralisées avant la mise en production.
Analyse des vulnérabilités et revue de configuration
Nos services de tests de sécurité combinent analyses automatisées et examens par des experts des en-têtes HTTP, TLS, CORS, de la gestion des erreurs et de la configuration cloud. Les vulnérabilités connues (CVE), les erreurs de configuration et les composants obsolètes sont détectés dès les premières étapes du cycle d’assurance qualité.
Cas sélectionnés
Ces projets montrent comment QAwerk valide des produits sensibles en matière de sécurité dans les secteurs de la fintech, de la vérification d’identité et de la santé, où les problèmes d’authentification, d’exposition des données et de contrôle d’accès représentent les coûts les plus élevés.
Union54
Thirdfort

ChitChat

DrAnsay
Besoin d’une entreprise de test de sécurité ?
Contactez-nousPourquoi choisir QAwerk comme entreprise de tests de sécurité
Méthodologie alignée sur l'OWASP
Nos services de tests de sécurité suivent intégralement les directives OWASP, couvrant les listes de contrôle OWASP Top 10, ASVS et MASVS, afin que les résultats correspondent aux normes que vos auditeurs et clients reconnaissent déjà.
Expertise manuelle + Couverture automatisée
Des ingénieurs qualifiés combinent tests pratiques et outils automatisés (OWASP ZAP, Burp Suite, Postman) pour détecter à la fois les vulnérabilités classiques repérées par les scanners et les failles logiques que seul un humain remarque.
Rapports conformes
Les résultats sont accompagnés d’un niveau de gravité, d’étapes de reproduction et de conseils de correction sur lesquels les développeurs peuvent agir immédiatement, en correspondance avec les contrôles RGPD, HIPAA, PCI-DSS, SOC 2 ou ISO 27001 lorsque votre projet l’exige.
La sécurité intégrée à l'assurance qualité quotidienne
Au lieu d’audits ponctuels, notre société de tests de sécurité intègre des contrôles à vos cycles d’assurance qualité réguliers. Les vulnérabilités sont ainsi détectées rapidement : avant la mise en production, en même temps que les bugs fonctionnels, de performance et d’expérience utilisateur.
Couverture web, mobile et API
Une équipe teste l’intégralité du produit : applications web, iOS et Android, ainsi que les API sous-jacentes, afin qu’aucun problème ne soit négligé entre les plateformes.
Confidentialité par défaut
Chaque mission débute par un accord de confidentialité et des contrôles d’accès stricts. Les données de test, les identifiants et les résultats restent au sein d’une petite équipe identifiée : aucun lecteur partagé, aucun rapport divulgué.

L’équipe d’assurance qualité nous a été d’une grande aide pour le lancement de notre nouvelle offre, Unfold for Brands. Elle s’est vraiment mise à la place de l’utilisateur pour détecter les bugs et les problèmes d’expérience utilisateur, atténuant ainsi les risques potentiels lors du lancement.


Nous avons collaboré avec QAwerk pour assurer l’assurance qualité de notre application native pour ordinateur de bureau. Ils ont fait un travail formidable et se sont même surpassés pour garantir la qualité de l’application. Nous continuerons à travailler avec eux à l’avenir.

Autres services que nous proposons
Services de tests d'intrusion
Nos spécialistes simulent des attaques réelles pour exposer les faiblesses exploitables, enchaîner les vulnérabilités et prouver leur impact sur l’activité, allant au-delà de ce que révèlent les tests de sécurité de routine.

Tests de performance
Nos ingénieurs soumettent votre système à des tests de charge et de trafic intensifs, détectant ainsi les problèmes de stabilité et d’évolutivité qui exposent également votre application à des risques de déni de service et d’épuisement des ressources.
Tests de conformité
Nous validons votre produit par rapport aux exigences du RGPD, de la loi HIPAA, du PCI-DSS, du SOC 2 et de l’ISO 27001, en associant chaque constatation au contrôle spécifique que vos auditeurs s’attendent à voir mis en évidence.
Tests automatisés
Nous créons des suites automatisées qui s’intègrent à votre pipeline CI/CD, afin que les régressions fonctionnelles et les régressions de sécurité soient détectées à chaque commit plutôt qu’à la fin d’un cycle de publication.
Tests d'API
Nous vérifions l’exactitude fonctionnelle, les contrats et la gestion des erreurs pour les API REST et GraphQL, offrant ainsi à vos intégrations une base solide avant d’y ajouter des contrôles de sécurité spécifiques.
Tests d'assurance qualité manuels
Des testeurs qualifiés explorent votre produit comme le ferait un véritable utilisateur ou un véritable attaquant, décelant ainsi les failles logiques et les comportements limites que les scanners automatisés ne détectent systématiquement pas.
Outils de test de sécurité automatisés que nous utilisons
FAQ
Qu'est-ce qu'un test de sécurité ?
Les tests de sécurité regroupent un ensemble d’activités d’assurance qualité visant à vérifier qu’un logiciel protège les données et les fonctionnalités contre les accès non autorisés, les utilisations abusives et les vulnérabilités connues. Ils couvrent l’authentification, l’autorisation, la confidentialité, l’intégrité, la disponibilité et la non-répudiation sur le web, les appareils mobiles et les API.
Quelle est la différence entre les tests de sécurité et les tests d'intrusion ?
Les tests de sécurité constituent une pratique continue, intégrée à l’assurance qualité et menée en parallèle des tests fonctionnels, afin de détecter les vulnérabilités dès les premières étapes du cycle de mise en production. Les tests d’intrusion, quant à eux, représentent une analyse plus approfondie, simulant des attaques réelles pour démontrer l’exploitabilité des failles et leur impact sur l’activité. QAwerk propose des tests d’intrusion en tant que service distinct, assuré par des spécialistes.
Quels sont les principaux types de tests de sécurité ?
Les types les plus courants sont l’analyse des vulnérabilités, l’audit de sécurité, les tests d’intrusion, l’évaluation des risques, le piratage éthique, l’évaluation de la posture de sécurité et les tests de sécurité statiques et dynamiques des applications (SAST/DAST). La plupart des missions combinent plusieurs de ces éléments.
À quelle fréquence faut-il effectuer des tests de sécurité ?
Au minimum, avant chaque mise à jour majeure et après toute modification importante de l’authentification, de l’autorisation, des intégrations tierces ou de l’infrastructure. Les produits traitant des données réglementées ou sensibles font généralement l’objet de tests de sécurité continus dans le cadre de leur cycle d’assurance qualité, avec une évaluation complète au moins une fois par an.
À lire sur le blog
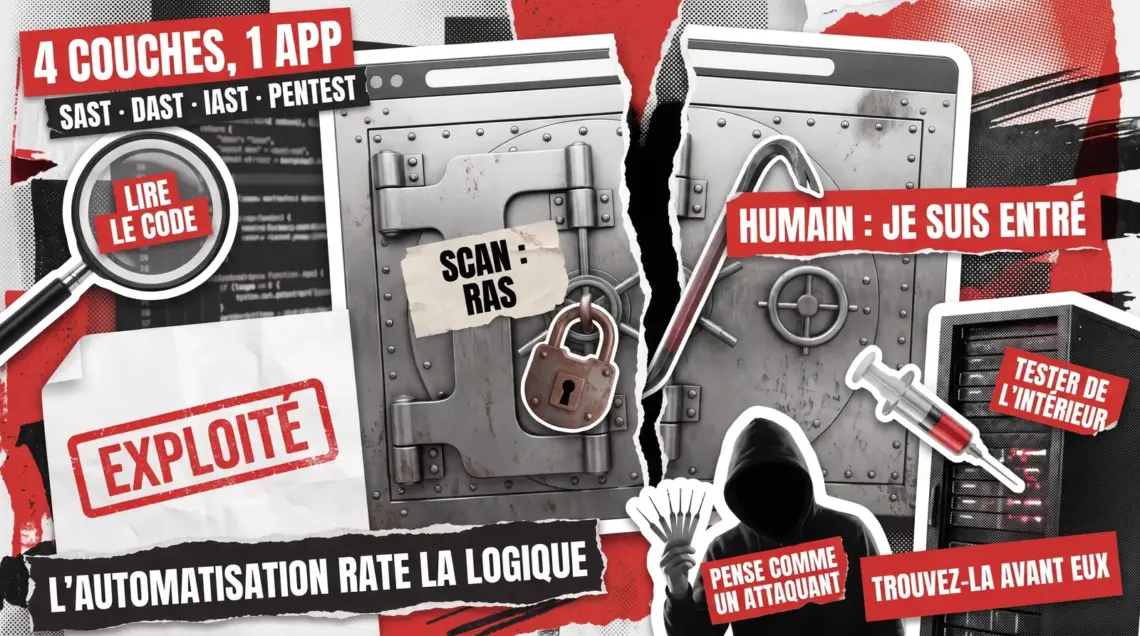
Tests de sécurité des applications web : le guide complet
Les tests de sécurité des applications web expliqués : ce que détectent SAST, DAST, IAST et les tests d'intrusion, et comment les combiner tout au long de votre cycle de livraison....
En savoir plus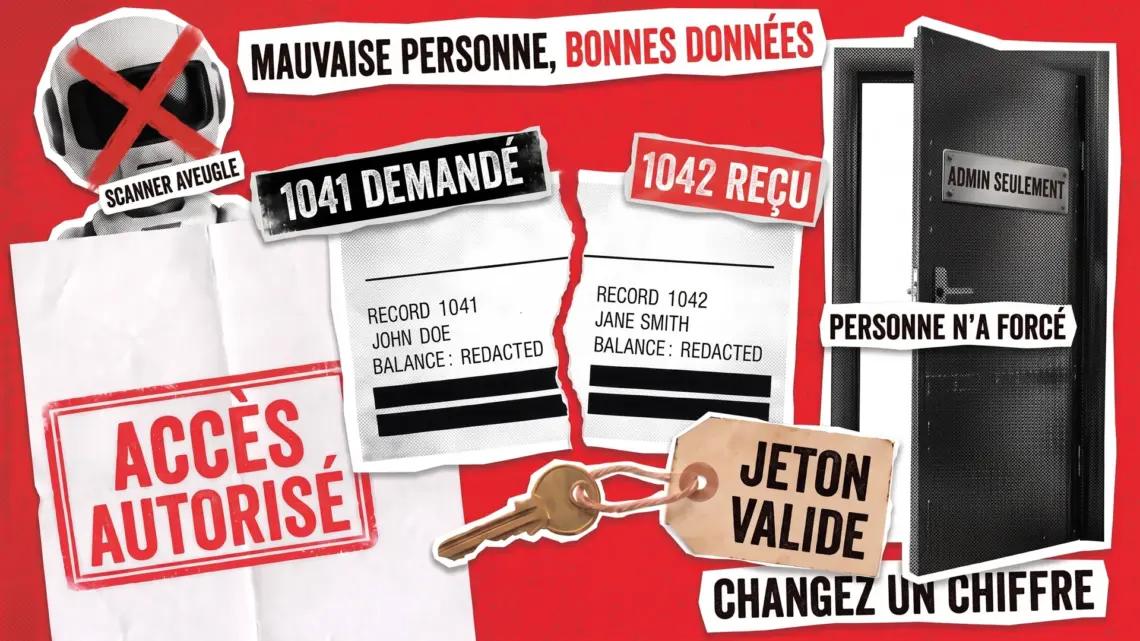
Tests de Sécurité des API : un Guide Complet
Ce qu'implique le test de sécurité des API, l'OWASP API Security Top 10, et en quoi cela diffère des tests de sécurité des applications web. Un guide pratique, pas un argumentaire commercial....
En savoir plus
Liste de contrôle pour les tests de sécurité des API REST
Une liste de contrôle pour les tests de sécurité des API REST couvrant authentification, BOLA, limites de débit, CORS, JWT et validation des entrées. À exécuter à chaque version....
En savoir plus
Formulaire de Sécurité des Données Google Play : Quand Il ne Correspond pas à votre Application
Un formulaire de sécurité des données Google Play qui contredit votre application est rejeté ou retiré. Voici comment vérifier la déclaration avant que Google ne le fasse à votre place....
En savoir plusVous recherchez une équipe de tests de sécurité de confiance ?
Bénéficiez de services de tests de sécurité conformes aux normes OWASP, conçus pour protéger vos utilisateurs et votre entreprise.
300+
PROJETS D'ESSAI RÉALISÉS12M+
UTILISATEURS TOTAUX DES APPLICATIONS QUE NOUS AVONS TESTÉES65%
DE COLLABORATIONSÀ LONG TERME
100%
DÉLAIS AVEC


