Le test boîte blanche vérifie le logiciel de l’intérieur. Au lieu de cliquer partout comme un client, le testeur étudie le code source et confirme que chacun des choix oui ou non du programme est réellement essayé. La méthode compte surtout là où les bugs échappent à l’usage normal, comme les contrôles de sécurité, les règles métier complexes et le code écrit par l’IA.
La gestion des erreurs en est un cas typique : le message prévu pour une panne du service de paiement ne s’exécute que lorsque le prestataire tombe en panne, généralement devant de vrais clients. À l’inverse, le test boîte noire juge un produit sur ce que voient les utilisateurs, si bien qu’un tel code peut rester non testé pendant des mois. C’est pourquoi les équipes solides combinent les deux méthodes. Ce guide explique simplement les principales techniques de test boîte blanche et quand les vérifications internes l’emportent sur les vérifications externes. Vous verrez aussi comment une équipe QA dédiée prend en charge ce travail aux côtés de vos développeurs.
Préparer un test boîte blanche : ce que vous fournissez et ce qu'apportent les testeurs
Votre part de la préparation consiste à donner accès au code. Les testeurs travaillent dans le dépôt, l’espace de stockage partagé où vos développeurs conservent les fichiers source. Chez QAwerk, nous mettons en place cet accès selon vos exigences de sécurité et de conformité.
L’équipe de test apporte tout le reste :
- Compétences en programmation : lire du code demande un savoir-faire en programmation, c’est pourquoi le test boîte blanche est réalisé par des développeurs ou par des ingénieurs QA en automatisation, dont le travail quotidien consiste à écrire des scripts qui vérifient le logiciel.
- Outils de couverture : ces outils mesurent la part de l’application exécutée pendant les tests et expriment le résultat en pourcentage, ce qu’on appelle la couverture de code.
Une fois cette préparation prête, l’essentiel du travail passe par des tests unitaires, de courts morceaux de code qui examinent chacun une partie du programme à la fois. Un produit typique en nécessite des milliers, c’est pourquoi les tests automatisés relancent l’ensemble à chaque modification. Les tests unitaires forment la couche de base, sous des vérifications plus larges comme les tests de bout en bout et d’intégration.
Cinq techniques de test boîte blanche : de la plus légère à la plus stricte
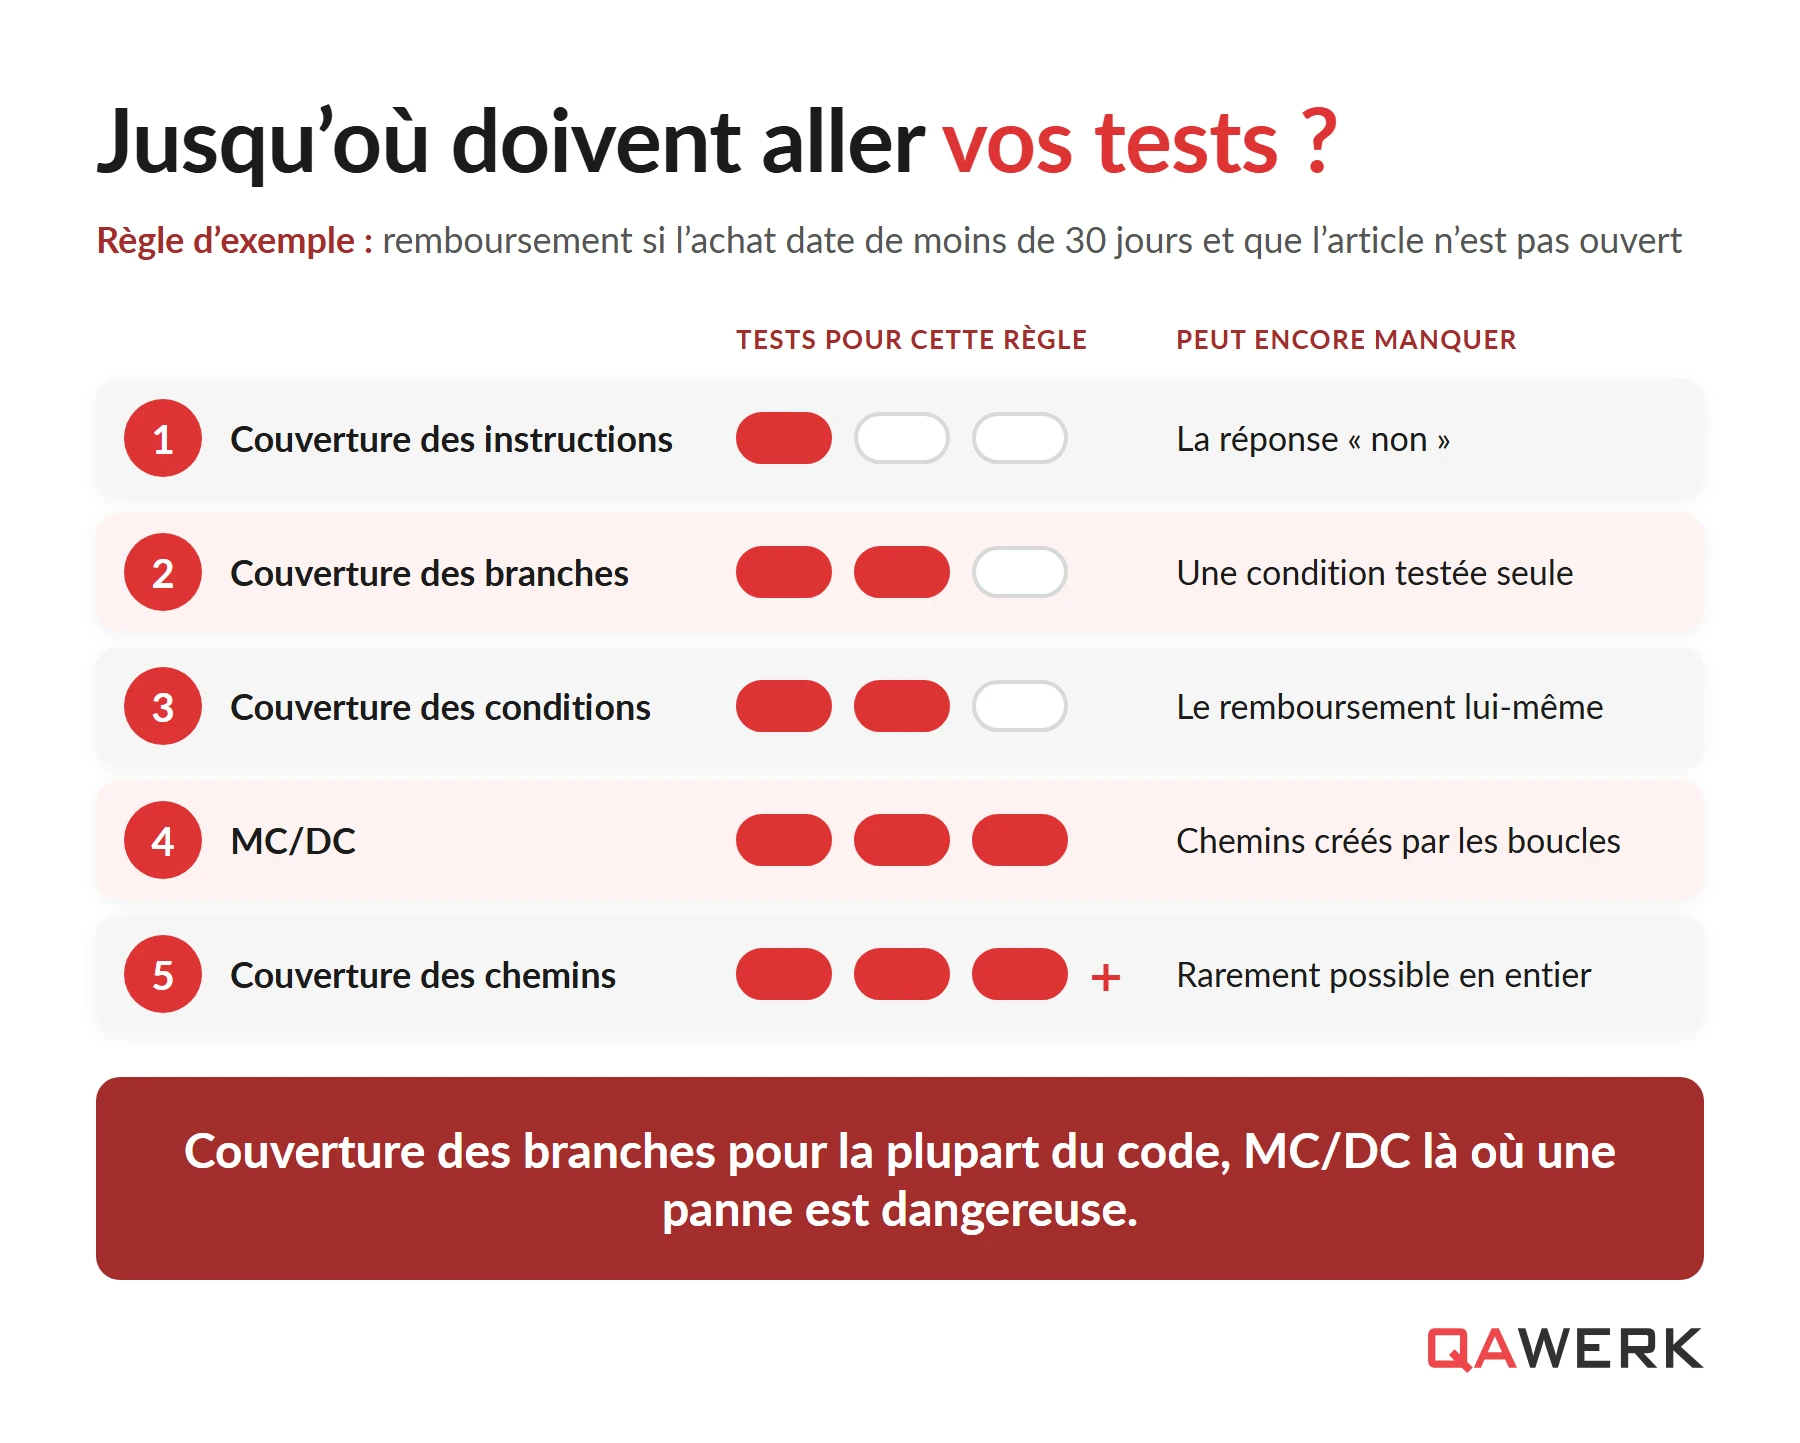
Les cinq techniques ci-dessous mesurent la couverture avec une profondeur croissante, et les plus strictes vérifient le code plus en détail. Chacune utilise le même exemple, la règle de remboursement d’une boutique en ligne. La boutique rembourse automatiquement un client lorsque deux conditions sont réunies : l’achat date de moins de 30 jours et l’article n’a pas été ouvert.
Couverture des instructions : exécuter chaque ligne au moins une fois
La couverture des instructions confirme que chaque ligne de code s’exécute au moins une fois pendant les tests. Dans notre exemple, un seul test avec une commande récente et non ouverte parcourt toute la règle de remboursement, car la logique ne couvre que le versement. Pourtant, personne n’a vérifié ce qui se passe quand une demande est refusée, par exemple si le client apprend un jour que la réponse était non. La couverture des instructions sert donc de première étape avant des techniques plus strictes.
Couverture des branches : prendre chaque embranchement dans les deux sens
La couverture des branches, aussi appelée couverture des décisions, fait passer chaque choix oui ou non du code dans les deux sens. L’exemple demande maintenant deux tests : une commande éligible et une demande refusée. Le second test révèle que les clients refusés ne reçoivent jamais de réponse, ce qui explique pourquoi de nombreuses équipes considèrent la couverture des branches comme le minimum pratique.
Couverture des conditions : rendre chaque vérification vraie et fausse
Notre règle contient deux conditions distinctes : l’ancienneté de la commande et le fait que l’article soit encore scellé. La couverture des conditions rend chaque condition vraie dans un test et fausse dans un autre. Deux tests remplissent cette exigence : une commande récente avec une boîte ouverte, et un article scellé acheté il y a plusieurs mois. Cependant, aucun de ces tests ne déclenche de remboursement, si bien que la couverture des conditions seule peut manquer le résultat même pour lequel la règle existe.
MC/DC : prouver que chaque condition compte à elle seule
La couverture des conditions et décisions modifiée, ou MC/DC, corrige l’angle mort que laisse la couverture des conditions. Les tests doivent montrer que changer une seule condition, tout le reste restant identique, modifie le résultat final. Pour la règle de remboursement, il faut trois tests :
- Un article récent et scellé : remboursement accepté
- Le même article scellé, acheté il y a deux mois : pas de remboursement
- Un article récent déjà ouvert : pas de remboursement
Les règles de sûreté exigent ce niveau pour les systèmes les plus critiques. Par exemple, la norme aéronautique DO-178C impose la MC/DC pour le code dont la défaillance pourrait faire tomber un avion. De même, la norme automobile ISO 26262 recommande la MC/DC pour les fonctions du véhicule de la catégorie de risque la plus élevée. Si vous développez pour l’automobile, de l’aide à la conduite aux applications du tableau de bord, nos tests de logiciels automobiles couvrent aussi ce domaine.
Couverture des chemins : suivre chaque itinéraire dans le code
La couverture des chemins teste chaque itinéraire possible à travers un morceau de code, de la première ligne à la dernière. Pour la règle de remboursement, quelques tests suffisent. Mais un vrai logiciel est rarement aussi simple. Chaque décision supplémentaire double le nombre d’itinéraires, et une boucle, un bloc de code qui se répète, peut porter le total au-delà de ce que quiconque pourrait tester. Les équipes réservent donc la couverture des chemins aux petites fonctions à fort enjeu, comme les calculs de paiement.
Voici comment se comparent les cinq techniques de test boîte blanche :
Couverture des instructions
Chaque ligne s’exécute au moins une fois
Ce qui se passe quand la réponse est « non »
Logiciels aéronautiques à risque de défaillance majeure (DO-178C niveau C)
Couverture des branches
Chaque décision va dans les deux sens
Une condition jamais testée seule
Aéronautique niveau B ; le minimum pratique pour beaucoup d’équipes
Couverture des conditions
Chaque condition est vraie et fausse
Le résultat pour lequel la règle existe
Rarement exigée seule
MC/DC
Chaque condition modifie le résultat de façon indépendante
Les chemins créés par les boucles
Aéronautique niveau A ; recommandée pour le plus haut niveau de sûreté automobile
Couverture des chemins
Chaque itinéraire du début à la fin
Rien en théorie, mais une couverture complète est généralement impossible
Aucune norme ; utilisée sur de petites fonctions critiques
Pourquoi tester chaque ligne de code ne garantit pas un logiciel sans bugs
La couverture de code, la part d’un programme exécutée pendant le test boîte blanche, est simple à mesurer et facile à mal interpréter. Ce pourcentage ne peut pas vous dire si les tests ont vérifié les bons résultats. Un test qui exécute une ligne sans vérifier la réponse compte quand même dans la couverture, si bien qu’une équipe peut atteindre 90 % et livrer malgré tout un calcul faux.
Le test de mutation permet aux équipes rigoureuses de vérifier les tests eux-mêmes. Un outil introduit de petits bugs volontaires dans le code, par exemple en remplaçant « supérieur à » par « inférieur à », puis relance tous les tests. Si rien n’échoue, ces tests sont trop faibles pour repérer de vraies erreurs. Meta utilise désormais l’IA pour introduire des bugs que les vérifications existantes ne détectent pas, puis pour écrire de nouveaux tests qui les attrapent. Lors d’essais sur Messenger et WhatsApp, les ingénieurs ont relu les tests écrits par l’IA et conservé 73 % des suggestions pour protéger ces applications contre des bugs similaires à l’avenir.
Un second problème vient des tests instables, des vérifications qui réussissent lors d’une exécution et échouent à la suivante alors que personne n’a modifié le code. La cause se trouve généralement hors du programme lui-même, comme le timing, des réponses réseau lentes ou des données laissées par un test précédent. Dès qu’une équipe s’habitue à ignorer ces échecs aléatoires, un vrai bug peut passer inaperçu. Le pourcentage semble toujours bon, mais personne ne peut distinguer les vrais problèmes des fausses alertes. C’est pourquoi les tests instables doivent être corrigés avant que quiconque se fie à un rapport de couverture.
Test boîte blanche vs boîte noire : deux regards sur un même produit
Le test boîte blanche vs boîte noire relève moins d’un choix que d’un partage des rôles : les vérifications boîte noire couvrent le produit fini du côté du client, et les tests boîte blanche examinent le code lui-même, souvent avant qu’une fonctionnalité n’apparaisse à l’écran.
Chaque approche trouve aussi des bugs que l’autre atteint rarement. Tester de l’extérieur repère un tunnel de paiement déroutant ou une règle absente des exigences. À l’inverse, les vérifications au niveau du code détectent une ligne qui ne s’exécute jamais ou une erreur ignorée sans bruit. Le test boîte noire est expliqué en détail dans un article séparé, y compris pourquoi de nombreuses entreprises externalisent ce travail sans partager la moindre ligne de code.
En pratique, beaucoup d’entreprises répartissent le travail entre leurs développeurs internes et un partenaire QA. Pour Zazu, une application de finances personnelles, les ingénieurs de l’entreprise ont pris en charge tous les tests unitaires. Nous nous sommes occupés des tests d’acceptation, qui confirment que l’application fait ce que l’entreprise a demandé, et des tests de régression, qui revérifient les fonctionnalités existantes après chaque mise à jour.
Quand le test boîte blanche compte le plus
Les vérifications par les écrans couvrent ce que les gens font habituellement, mais certains risques se trouvent dans du code que les utilisateurs déclenchent rarement. Le test boîte blanche apporte le plus de valeur dans trois domaines :
- Code critique pour la sécurité : le code de connexion, de paiement et de permissions peut fonctionner parfaitement à l’écran tout en omettant de contrôler les données envoyées par les utilisateurs. Un attaquant peut exploiter ce type d’oubli, par exemple en envoyant une requête spécialement conçue pour ouvrir le compte de quelqu’un d’autre. Un code qui plante gravement quand quelque chose tourne mal est tout aussi dangereux. En 2025, l’OWASP Top 10, un classement très utilisé des principaux risques pour les applications web, a ajouté une catégorie pour le code qui gère mal les erreurs et les situations inattendues. Les API, les connexions qui permettent à vos applications d’échanger des données, sont exposées à ces deux problèmes et méritent des tests de sécurité des API dédiés. Les outils d’analyse statique, souvent appelés SAST, lisent le code source et signalent ce genre de faiblesses. Nos tests de sécurité associent ensuite cette revue automatisée à des attaques simulées sur le produit en production.
- Logique de décision complexe : en juillet 2024, une mise à jour défectueuse de CrowdStrike a fait planter des ordinateurs Windows dans le monde entier. D’après l’analyse des causes profondes publiée par l’entreprise, le logiciel attendait 21 données d’entrée mais n’en a reçu que 20. L’écart est passé inaperçu en partie parce que les tests remplissaient la 21e position avec une valeur de substitution qui correspondait à tout. Résultat, le code qui plante lorsque cette donnée manque ne s’était jamais exécuté avant la mise en production. Le test boîte blanche est conçu pour détecter ce genre de problème, car les testeurs lisent le code source et essaient chaque valeur dont dépend le programme. Parmi les correctifs de CrowdStrike figuraient des vérifications automatiques pour chaque donnée d’entrée.
- Code écrit par l’IA : chez Google, 75 % de tout le nouveau code est désormais généré par l’IA et approuvé par des ingénieurs. Pourtant, lorsque Veracode a testé plus de 100 modèles d’IA, 45 % des échantillons de code introduisaient une faille de sécurité bien connue. Côté positif, l’IA peut aussi rédiger des tests unitaires que les ingénieurs relisent, l’un des cas d’usage de l’IA générative dans les tests logiciels au retour réel.
Comment QAwerk mène le test boîte blanche en parallèle des vérifications externes
Chez QAwerk, les projets au niveau du code suivent généralement quatre étapes :
- Convenir de l’accès. Avant d’ouvrir le moindre fichier, nous confirmons qui peut voir quoi et à quelles conditions.
- Relire le code. Nous passons en revue la gestion des erreurs, la logique à risque et les zones difficiles à tester, puis expliquons en langage clair ce qui doit être corrigé.
- Combler les lacunes. Les ingénieurs en automatisation ajoutent des tests là où la couverture est faible, en commençant par les parties qui gèrent l’argent, les connexions et les données personnelles.
- Automatiser les relances. Les vérifications ajoutées rejoignent votre pipeline de build, le processus automatisé qui assemble chaque nouvelle version, afin que les problèmes apparaissent avant la mise en production.
Chaque mission est un peu différente :
- Une revue de code avant de passer à l’échelle : pour Couple Up!, un développeur Python senior a examiné le serveur du jeu selon quatre critères : qualité du code, gestion des erreurs, mise en cache (réutiliser des résultats stockés pour gagner en vitesse) et facilité à tester le logiciel. Les conclusions recommandaient aussi des tests unitaires et d’intégration.
- Des tests à chaque commit : pour Kazidomi, 284 tests automatisés s’exécutaient après chaque commit, une mise à jour enregistrée dans le dépôt GitLab de l’entreprise.
- Des tests choisis en lisant la modification : avec les ingénieurs de Granola, nous avons conçu un flux alimenté par l’IA qui analyse chaque pull request, une proposition de modification du code, et sélectionne les cas de test les plus pertinents.
Dans chacun de ces projets, le travail au niveau du code s’est déroulé en parallèle des tests habituels du logiciel fini. Les tests externes montrent si les clients obtiennent ce qui a été promis, tandis que la vue interne prouve que rien d’important n’a été oublié en chemin. Nos ingénieurs en automatisation se chargent du test boîte blanche lui-même, et les tests manuels couvrent ce que vos utilisateurs remarquent en premier. Faites relire votre code avant que des bugs cachés n’atteignent vos clients.
FAQ
Qu'est-ce que le test boîte blanche ?
Le test boîte blanche est une méthode de test logiciel dans laquelle le testeur peut voir le code source du programme et conçoit ses vérifications en fonction du fonctionnement interne de l’application. Plutôt que de confirmer uniquement ce qui s’affiche à l’écran, les tests boîte blanche s’assurent que chaque ligne, chaque décision oui ou non et chaque chemin d’erreur s’exécutent réellement. La méthode est aussi appelée test boîte de verre, test boîte transparente ou test structurel.
Les tests unitaires sont-ils la même chose que le test boîte blanche ?
Les tests unitaires et le test boîte blanche se recoupent, mais les deux termes désignent des choses différentes. Le mot « unitaire » renvoie à la taille : un petit morceau de logiciel, comme une seule fonction, vérifié de façon isolée. Le test boîte blanche désigne l’approche qui consiste à concevoir des tests en ayant le code source sous les yeux. La plupart des tests unitaires sont écrits ainsi, mais les méthodes boîte blanche couvrent aussi les revues de code, les analyses de sécurité et des composants entiers.
Qui réalise le test boîte blanche ?
Ce sont généralement les développeurs qui se chargent du test boîte blanche, puisque le travail exige de lire et de comprendre le code source. Les équipes plus grandes ajoutent des ingénieurs QA en automatisation, souvent appelés SDET, qui écrivent du code de test et examinent les résultats indépendamment des auteurs d’origine. Une société spécialisée en QA peut assumer ce même rôle dès que le client donne à l’équipe de test l’accès à la base de code, c’est-à-dire à l’ensemble du code source du produit.
Qu'est-ce que la couverture de code dans le test boîte blanche ?
La couverture de code dans le test boîte blanche est un pourcentage qui indique quelle part d’une application s’exécute pendant les tests. Un outil de mesure suit chaque ligne et chaque décision, puis indique ce qui a été atteint et ce qui a été ignoré. Un score élevé signifie que la majeure partie du programme s’est exécutée. Cependant, ce chiffre seul ne montre pas si chaque vérification a validé le bon résultat, c’est pourquoi les équipes évaluent aussi la qualité des tests eux-mêmes.
Qu'est-ce que le test boîte grise ?
Le test boîte grise est un juste milieu entre le test boîte blanche et le test boîte noire. Le testeur connaît une partie de la conception interne, par exemple la structure de la base de données ou la façon dont les services échangent des données, mais travaille à travers les écrans et fonctionnalités habituels du produit. Cette connaissance partielle aide à cibler les points de connexion et les faiblesses de sécurité qu’une personne extérieure devrait deviner.
Découvrez un échantillon de notre revue de code de sécurité d'une plateforme e-commerce basée aux États-Unis