Quand un PDG demande ce qu’achète le budget QA, « nous avons trouvé beaucoup de bugs ce trimestre » est la réponse la plus faible possible, car elle fait passer chaque sprint calme pour de l’argent gaspillé. Les objectifs des tests logiciels sont de réduire le risque de livrer un logiciel de mauvaise qualité et de fournir des preuves fiables à ceux qui décident des mises en production. Trouver des défauts est l’un de ces objectifs. Les autres incluent vérifier les exigences, valider que le produit fait ce dont les utilisateurs ont besoin, confirmer la conformité réglementaire, prévenir les régressions et bâtir une confiance justifiée pour livrer.
Le coût d’une erreur ne cesse d’augmenter. Le rapport Cost of a Data Breach 2026 d’IBM et du Ponemon Institute évalue le coût moyen mondial d’une violation de données à 4,99 millions de dollars, une hausse de 12 % par rapport à l’année précédente et un record. Ce guide couvre les objectifs standards autour desquels les tests sont construits, ceux qui comptent plus que le nombre de bugs, et comment savoir si vos tests les atteignent, qu’ils soient menés en interne ou via des services externes de test logiciel et de QA.
Les objectifs standards des tests logiciels (alignés ISTQB)
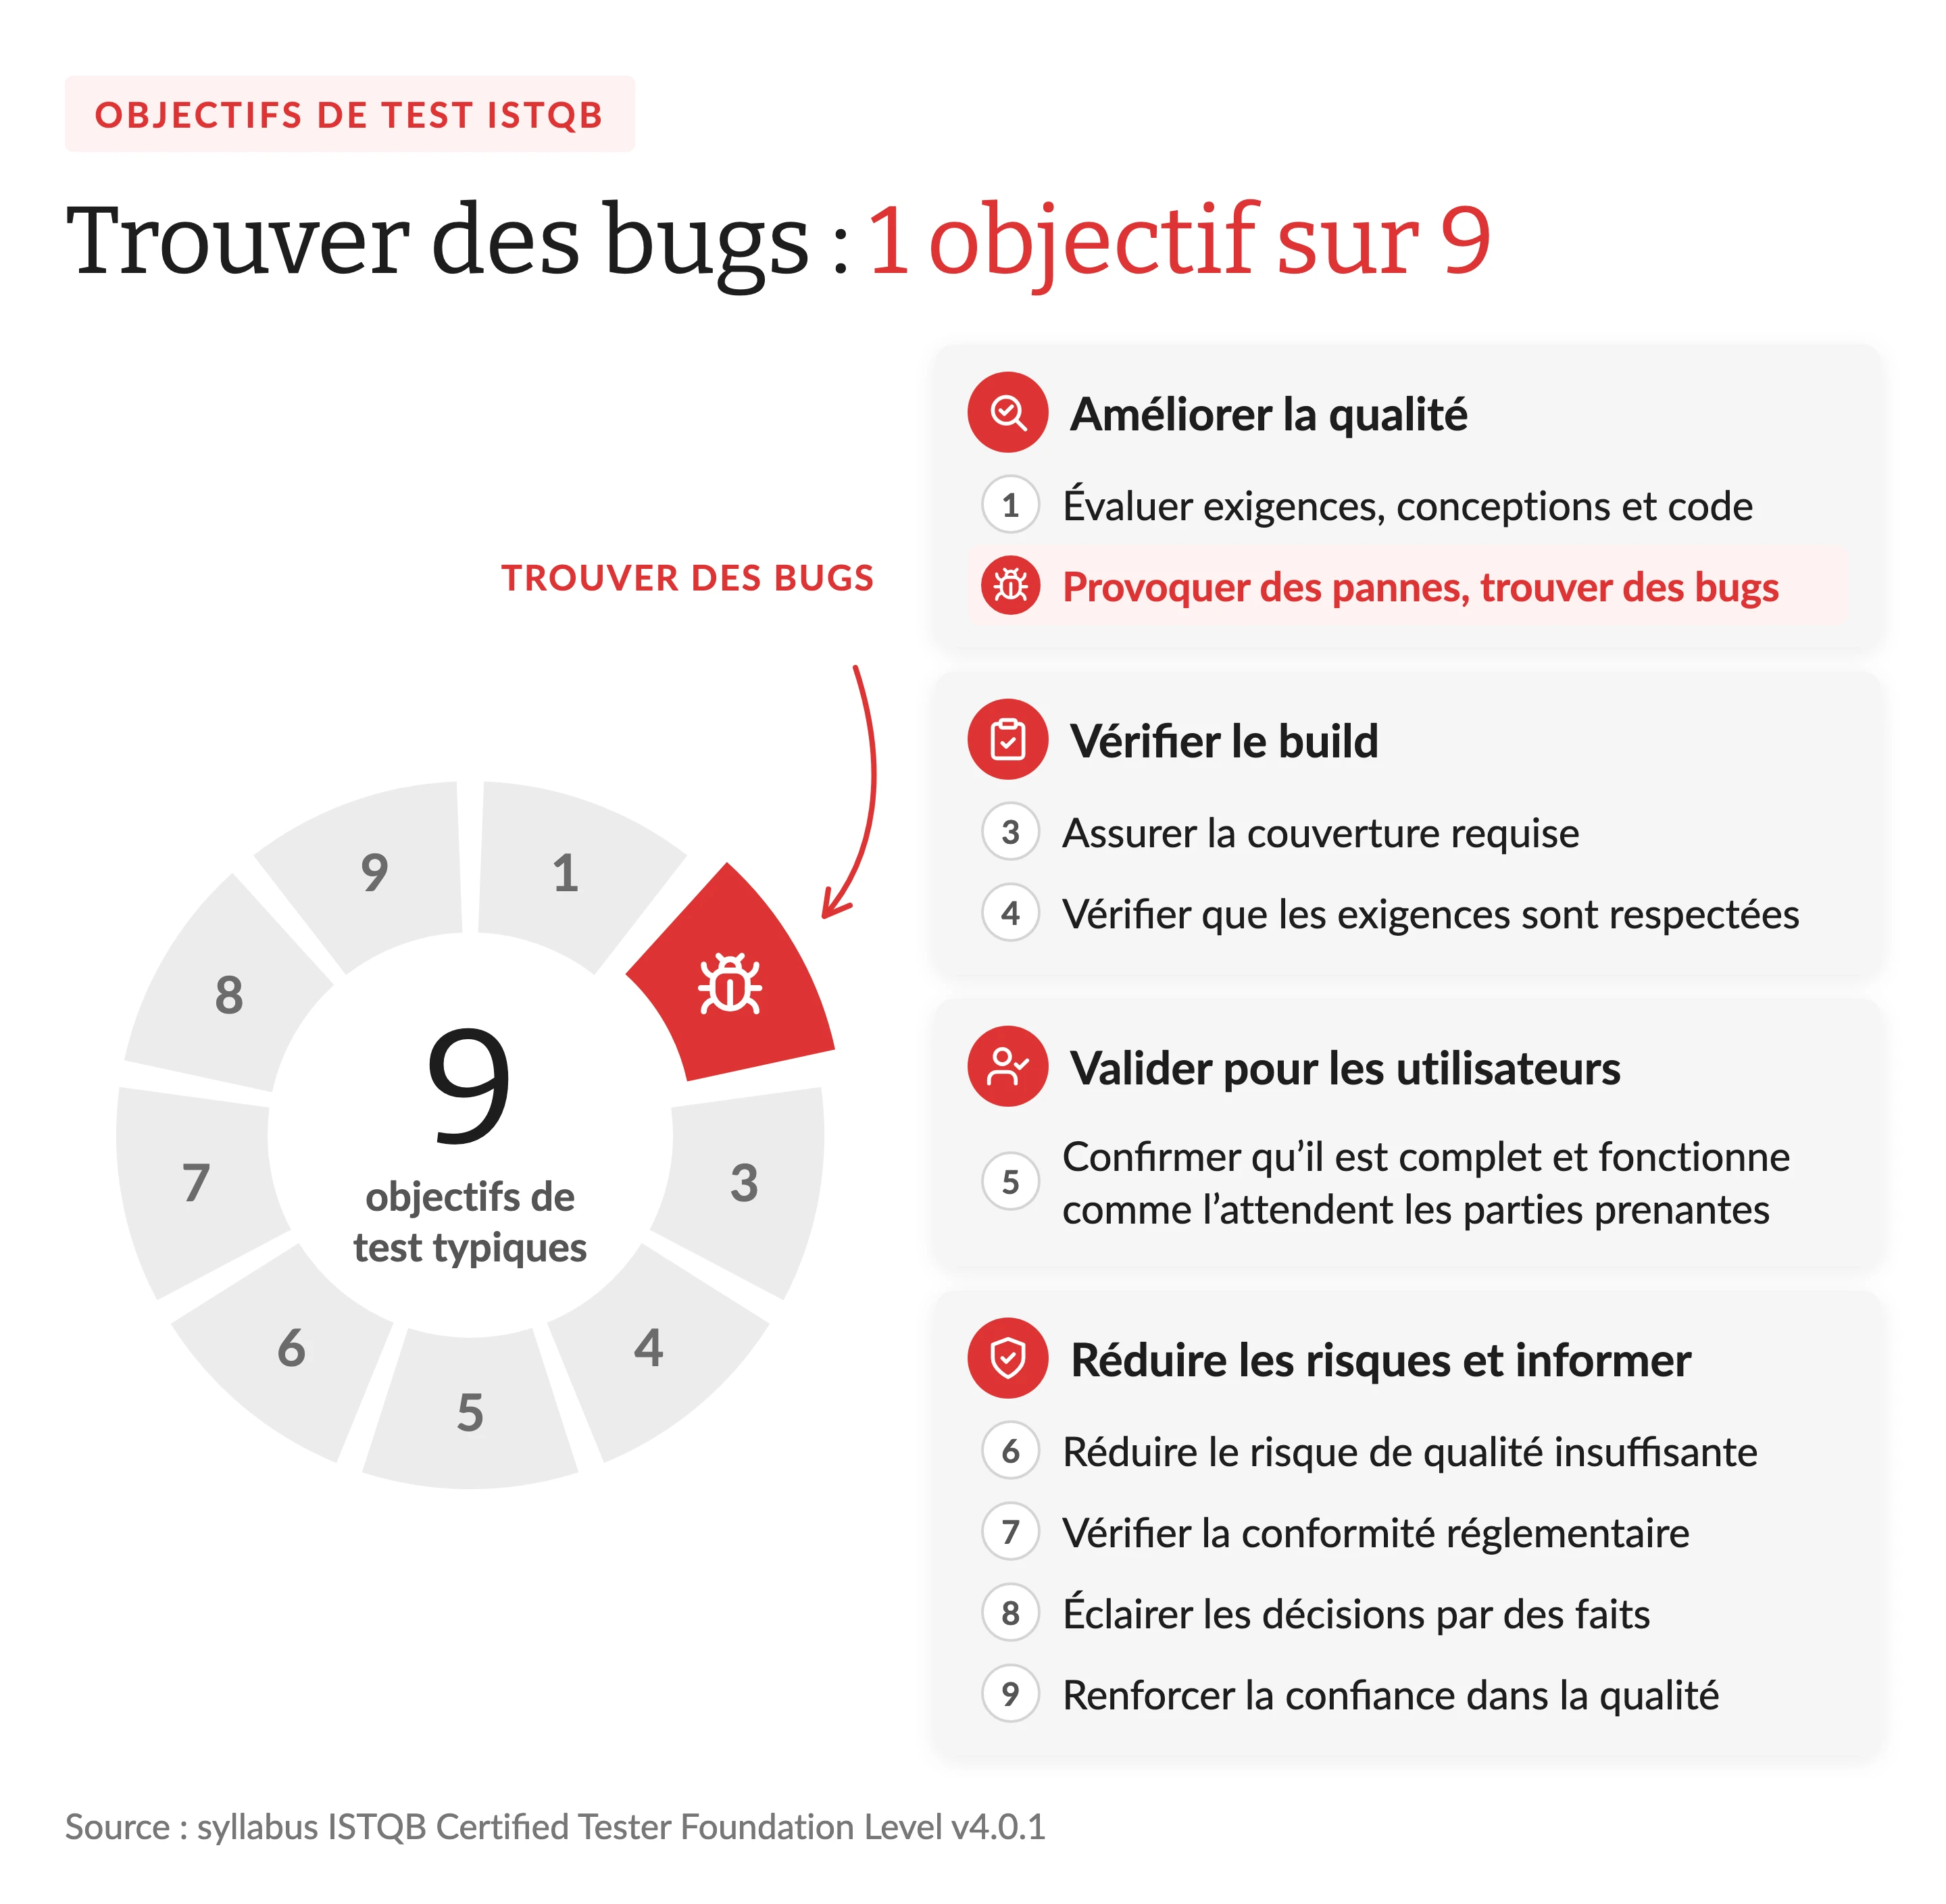
L’International Software Testing Qualifications Board (ISTQB) publie le syllabus sur lequel la plupart des ingénieurs QA sont certifiés. Son syllabus Certified Tester Foundation Level énumère neuf objectifs de test typiques, et un seul d’entre eux est « provoquer des défaillances et trouver des défauts ». L’ensemble complet se regroupe en quatre missions :
- Améliorer la qualité avant la livraison. Évaluer les produits d’activité (exigences, user stories, conceptions, code) et provoquer des défaillances pour que les défauts soient corrigés tant qu’ils restent peu coûteux.
- Vérifier que la build correspond à la spécification. Contrôler que les exigences spécifiées ont été satisfaites et que la couverture requise du produit a réellement été testée.
- Valider que le produit répond aux besoins des utilisateurs. Confirmer que le logiciel est complet et fonctionne comme les parties prenantes l’attendent, ce qui est une question différente de sa conformité à un document.
- Réduire le risque et éclairer les décisions. Diminuer le risque d’une qualité insuffisante, confirmer la conformité aux exigences contractuelles, légales et réglementaires, donner aux parties prenantes les informations pour décider des mises en production et bâtir la confiance dans le produit.
La vérification et la validation dépendent toutes deux d’un référentiel à tester. Les exigences sont l’entrée des tests et les objectifs en sont la sortie, ce qui explique qu’une spécification vague produise des résultats vagues. Si votre équipe peine à ce stade, notre guide sur les exigences de test logiciel couvre ce qu’il faut réunir avant de commencer à tester.
Le syllabus ISTQB précise aussi que les objectifs varient selon le contexte : le produit, le niveau de test, les risques, le cycle de développement et des facteurs métier comme le délai de mise sur le marché. Une API de paiement et un tableau de bord interne ne devraient pas être testés avec les mêmes objectifs.
Les buts des tests logiciels au-delà de la recherche de bugs
La liste standard est juste, mais elle se lit comme une checklist. En pratique, quatre buts déterminent si un programme de test justifie son budget, et aucun n’apparaît dans un décompte de bugs.
La confiance pour livrer
Une décision de mise en production est un pari. De bons tests transforment « nous pensons que ça marche » en « nous avons vérifié les parcours qui rapportent, sur les appareils que possèdent nos utilisateurs, et voici ce qui reste ouvert ». Un responsable ingénierie disposant de cette vision peut séparer les problèmes connus acceptables des bloquants et tenir la date de livraison. Sans elle, les équipes repoussent les livraisons par prudence ou livrent et apprennent les problèmes par leurs clients.
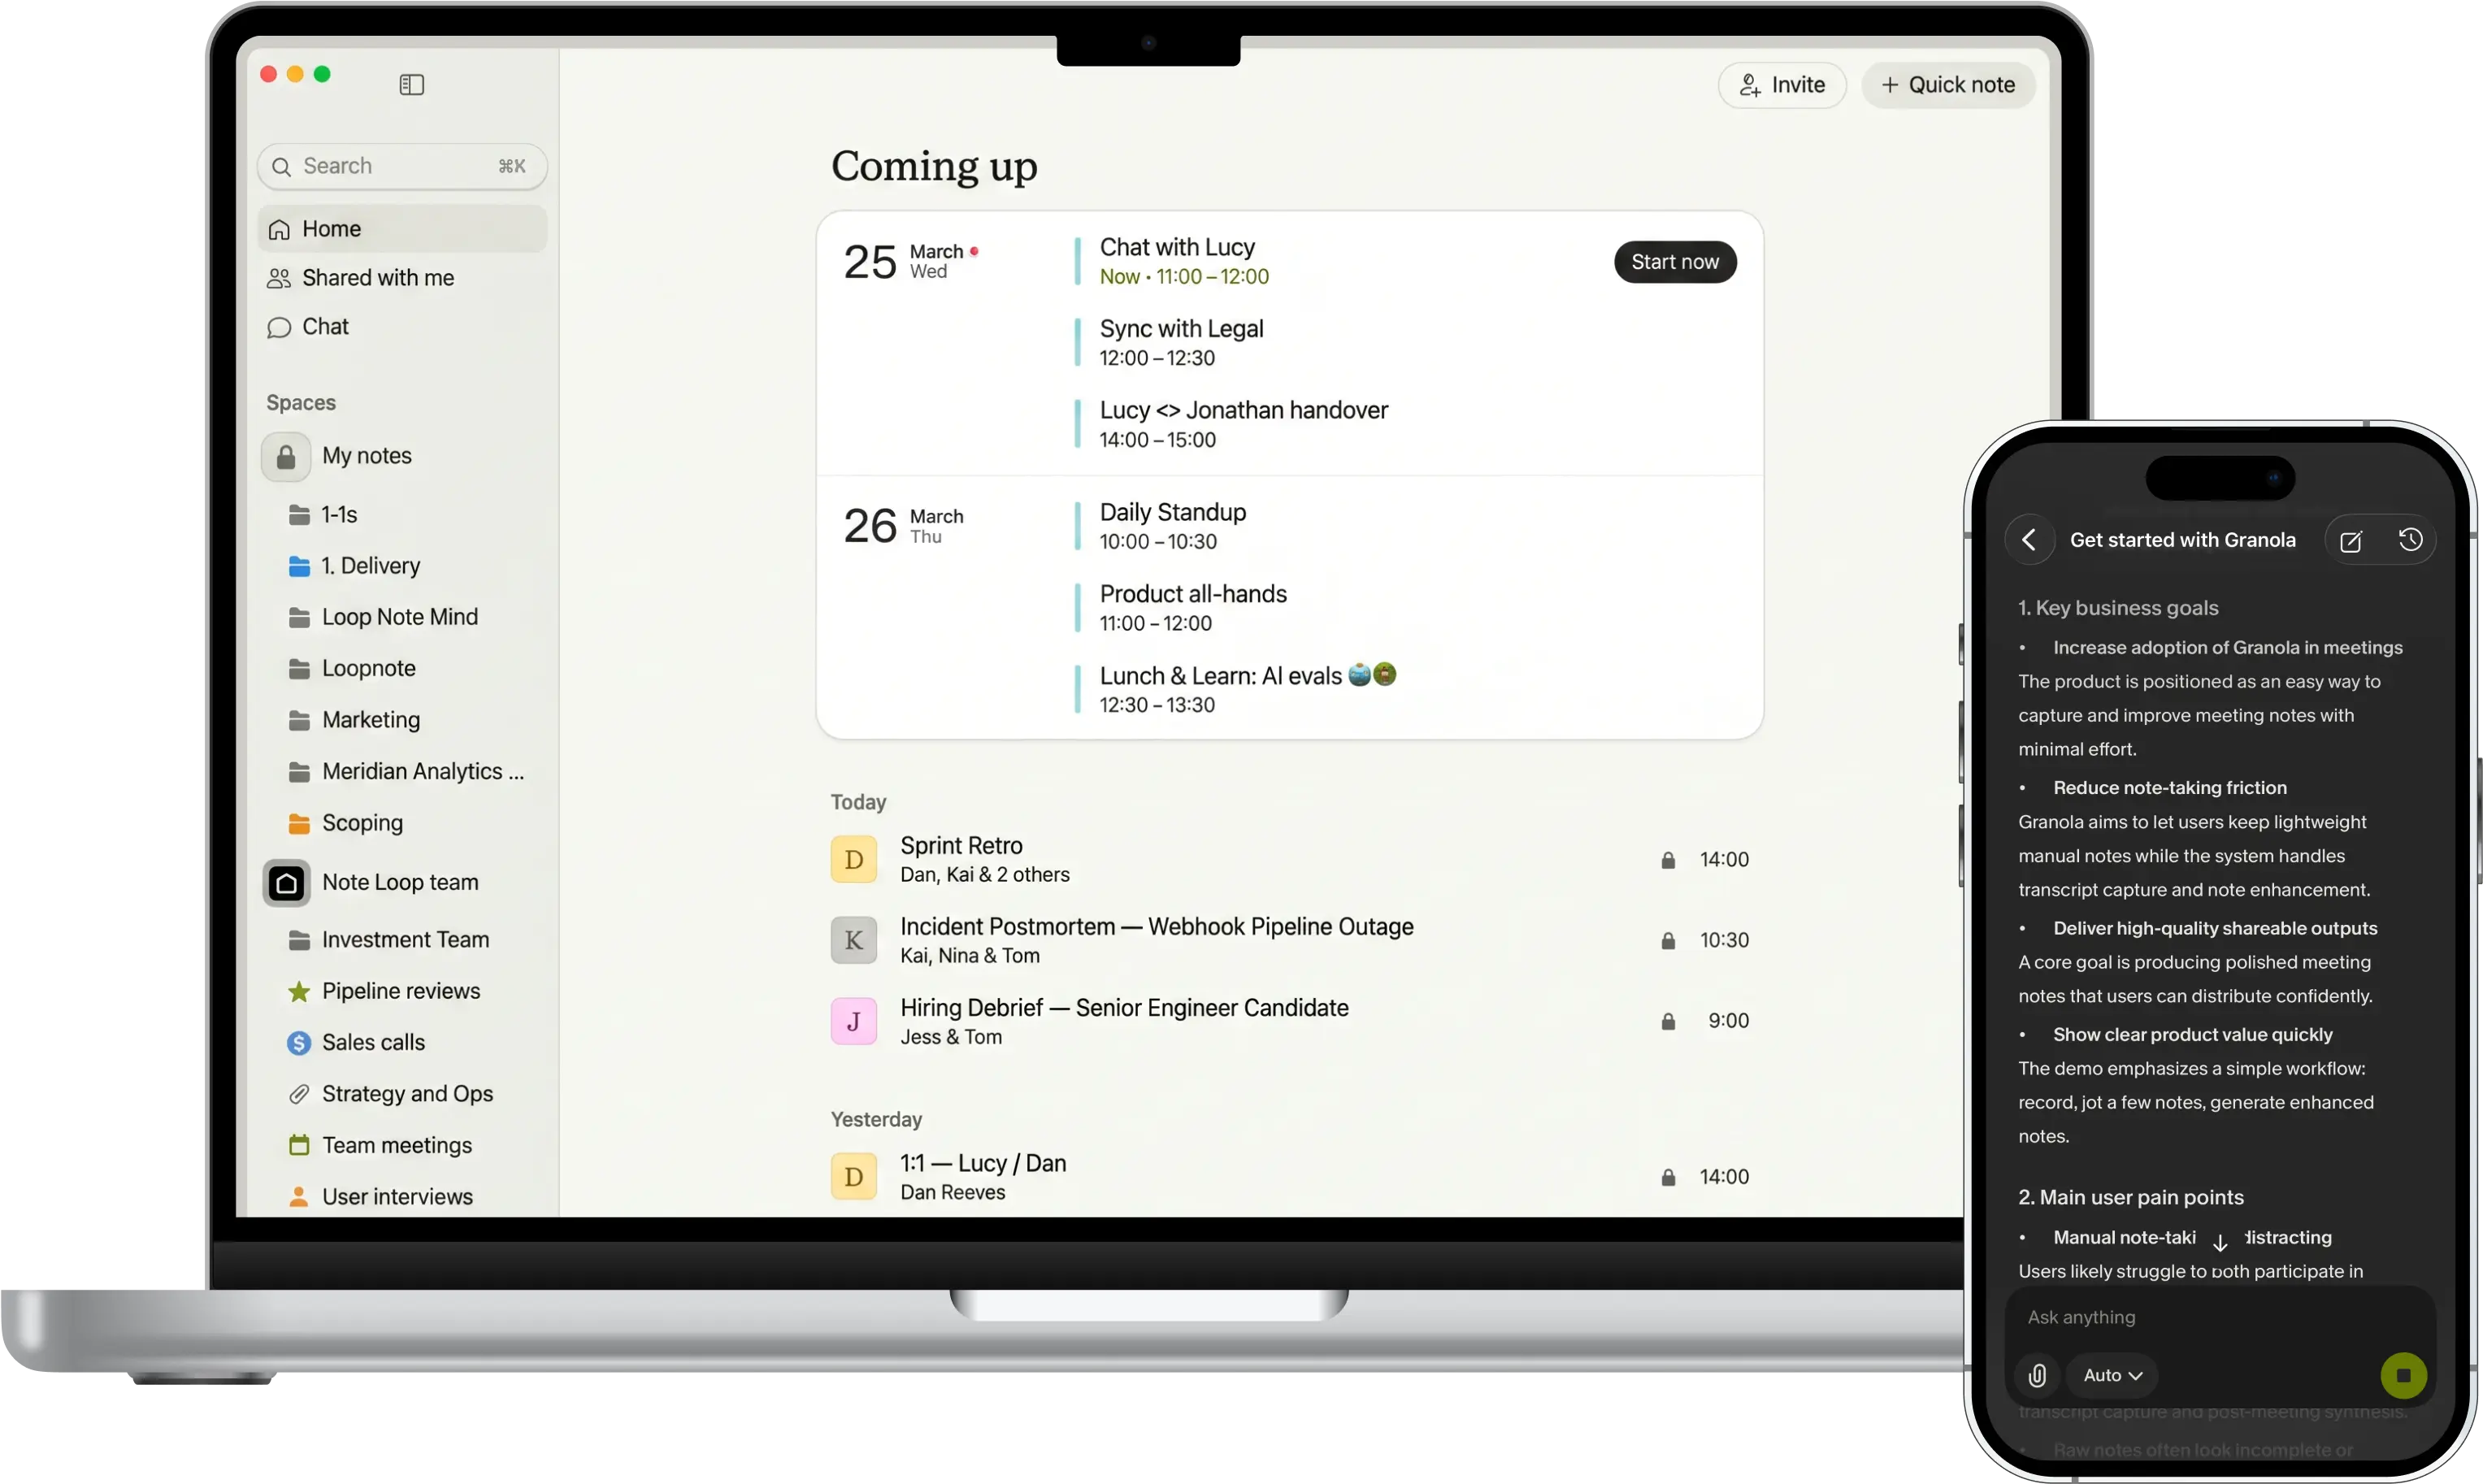
La confiance pour livrer compte surtout pour les équipes à cycles fréquents. Granola, le bloc-notes IA pour les personnes enchaînant les réunions, livre chaque semaine sur macOS, Windows et iOS. QAwerk a construit plus de 1 100 cas de test, automatisé 76 % de la suite de régression principale et détecté plus de 200 bugs avant qu’ils n’atteignent les utilisateurs de Granola. La gestion des espaces de travail, les permissions et la synchronisation entre comptes étant testées en profondeur, Granola a pu passer d’un outil de prise de notes personnel au marché entreprise en toute confiance.
Des preuves pour les parties prenantes
Produit, ventes, support, conformité et investisseurs ont tous besoin de savoir si le produit est prêt, et la plupart ne savent pas lire un journal de tests. Un objectif de test souvent tu est de traduire l’état technique en quelque chose sur quoi une partie prenante non technique peut agir : ce qui a été testé, ce qui est passé, quel risque subsiste et ce qu’il faudrait pour le fermer. Sans ces preuves, les discussions de mise en production deviennent affaire d’opinion.
La prévention des régressions
Dans un produit mature, beaucoup d’incidents en production viennent de changements ayant cassé quelque chose qui fonctionnait. Une nouvelle étape de paiement casse les moyens de paiement enregistrés, ou une montée de version de bibliothèque change l’affichage des dates dans une locale. Prévenir cela est un objectif permanent qui ne s’achève jamais, et c’est là qu’une suite de tests de régression entretenue se rentabilise : chaque livraison est vérifiée par rapport à tout ce que le produit a déjà promis à ses utilisateurs.
Comprendre le comportement réel du produit
Les tests exploratoires montrent comment le produit se comporte dans des conditions qu’une spécification décrit rarement : un réseau lent, un paiement interrompu, un utilisateur qui appuie sur « retour » au milieu de l’onboarding. Ces constats nourrissent les décisions produit autant que les corrections de bugs, et sont souvent le résultat le plus précieux d’un cycle de test.
Pourquoi les tests logiciels sont-ils importants ? Les risques métier qu'ils couvrent
Pour un décideur non technique, l’argumentaire des tests repose sur des résultats métier. Trois risques figurent sur la liste de l’équipe de test aux côtés de la justesse fonctionnelle.
Réputation de la marque. Une seule livraison défectueuse peut toucher des millions de personnes avant que quiconque puisse revenir en arrière. En juillet 2024, une mise à jour de contenu défaillante de CrowdStrike a touché environ 8,5 millions d’appareils Windows, selon l’estimation de Microsoft rapportée par Bloomberg, clouant des vols au sol et perturbant des hôpitaux. La plupart des produits ne connaîtront jamais une panne de cette ampleur, mais le mécanisme est le même pour une livraison SaaS qui bloque l’accès des clients à leurs comptes pendant quelques heures : le coût retombe sur la marque, et sur l’ingénierie.
Calendrier de marché. Des tests menés en parallèle du développement protègent une date de lancement, car les problèmes remontent tant qu’il reste du temps pour les corriger sans décaler le calendrier.
Conformité. Pour les produits régulés, satisfaire une exigence légale ou de plateforme est un objectif de test à part entière. Le règlement européen sur la résilience opérationnelle numérique (DORA) impose aux entités financières de tester leur résilience opérationnelle numérique, et une application recalée par l’App Store d’Apple ou Google Play ne sort tout simplement pas. Vérifier ces exigences avant qu’un auditeur ou un relecteur ne le fasse, c’est le rôle des tests de conformité logicielle.
Comment savoir si vos tests atteignent leurs objectifs
Un nombre de bugs en baisse peut signifier un meilleur code ou des tests plus faibles, et le chiffre seul ne peut pas vous dire lequel. Mesurez chaque objectif par la question à laquelle il répond pour l’entreprise :
Trouver les défauts tôt
Les problèmes sont-ils détectés avant que les utilisateurs ne les voient ?
Les défauts les plus graves sont trouvés avant la livraison, peu échappent en production
Si les défauts trouvés étaient ceux qui comptaient
Vérifier les exigences
Avons-nous construit ce que nous avions spécifié ?
Chaque exigence est tracée vers au moins un test avec un résultat à jour
Les exigences non testées ne génèrent pas de bugs
Valider les besoins utilisateurs
Est-ce que cela fonctionne comme les utilisateurs l’attendent ?
Peu de plaintes d’ergonomie et de tickets de support après le lancement
Un produit peut réussir tous les tests et dérouter quand même les utilisateurs
Prévenir les régressions
Cette livraison a-t-elle cassé quelque chose qui fonctionnait ?
Taux de réussite de régression stable, faible taux de changements nécessitant un correctif urgent
D’anciennes fonctionnalités qui cassent silencieusement entre deux cycles
Réduire le risque métier
Qu’est-ce qui pourrait nuire au chiffre d’affaires, à la réputation ou à la conformité ?
Les risques sont hiérarchisés et les principaux sont couverts par des tests
Un risque jamais testé produit zéro bug
Informer les parties prenantes
Pouvons-nous décider d’une mise en production en confiance ?
Les décisions se prennent à partir d’un rapport d’état clair et livré à temps
Si quelqu’un hors de la QA peut exploiter les résultats
Les incidents après livraison, les défauts échappés et la part des livraisons nécessitant un correctif urgent sont généralement les signaux externes les plus clairs que les tests fonctionnent. Notre analyse des métriques de test logiciel les plus importantes explique comment les calculer et les suivre.
Quand vos objectifs de test devraient être différents
Poursuivre tous les objectifs ISTQB à pleine profondeur est le mauvais choix pour beaucoup de produits. Un prototype avec quelques centaines de bêta-testeurs doit surtout apprendre comment les gens l’utilisent, et une lourde suite de régression ralentirait un produit qui change de forme chaque semaine. Un outil d’administration interne utilisé par cinq collègues n’a pas besoin des mêmes preuves de conformité qu’un parcours de paiement.
Hiérarchisez les objectifs selon ce que coûterait une défaillance. Pour une application fintech régulée comme Thirdfort, la conformité et la réduction des risques priment. Pour une application grand public dans une catégorie encombrée, la validation utilisateur et la prévention des régressions comptent généralement le plus. Pour un produit d’outillage destiné à des utilisateurs techniques, la vérification des exigences et la fiabilité de l’API passent souvent en premier. Si vous connaissez déjà vos priorités et que le processus est la faille, ces sept façons d’améliorer les tests logiciels constituent un point de départ concret.
Comment QAwerk aborde les objectifs de test
Une mission QAwerk se construit autour de ce que les tests doivent accomplir sur votre produit, et nos rapports couvrent ces objectifs dans des termes exploitables par vos parties prenantes, en plus de la liste des défauts. Nous rejoignons un projet à n’importe quel stade, qu’il s’agisse d’une spécification encore à relire, d’une build à deux semaines du lancement ou d’un produit mature avec une suite de régression vieillissante, et nos ingénieurs travaillent comme une partie de votre équipe, dans vos outils et vos canaux.
Les résultats tiennent en deux chiffres : les produits testés par QAwerk sont utilisés par plus de 110 millions de personnes, et 95 % de nos clients restent avec nous. Si votre programme de test n’est mesuré que par les bugs trouvés, il mesure la plus petite partie de ce que les tests apportent. Une équipe QA dédiée qui monte en charge vite et rend compte de vos objectifs réels est le moyen le plus rapide d’y remédier. Parlons de vos objectifs de test.
Questions fréquentes
Quels sont les principaux objectifs des tests logiciels ?
Les principaux objectifs sont de trouver les défauts avant les utilisateurs, vérifier que les exigences sont satisfaites, valider que le produit répond aux besoins des utilisateurs, réduire le risque d’une qualité insuffisante, confirmer la conformité aux exigences légales et réglementaires, et donner aux parties prenantes les informations nécessaires pour décider des mises en production en confiance.
Quelle est la différence entre buts et objectifs des tests logiciels ?
Les termes sont souvent employés de façon interchangeable. Quand les équipes les distinguent, les buts décrivent le résultat large (la confiance qu’une livraison peut se faire sans danger) et les objectifs sont les cibles précises et vérifiables qui le soutiennent, comme la couverture complète du parcours de paiement ou zéro défaut critique ouvert à la livraison.
Pourquoi les tests logiciels sont-ils importants pour une entreprise ?
Les défauts logiciels coûtent de l’argent en chiffre d’affaires perdu, en charge de support, en correctifs d’urgence et en atteinte à la réputation, et dans les secteurs régulés en manquements à la conformité. Les tests réduisent ces risques et donnent à la direction des preuves pour décider quand un produit est prêt à être livré.
Les tests logiciels peuvent-ils prouver qu'un produit n'a aucun bug ?
Non. Le syllabus ISTQB énonce comme principe fondamental que « les tests montrent la présence de défauts, pas leur absence ». Les tests réduisent la probabilité qu’il subsiste des défauts et montrent où le produit est fiable, ce qui explique que la couverture et la hiérarchisation des risques comptent plus qu’un décompte final de bugs.
Comment mesurer si les objectifs de test sont atteints ?
Suivez des signaux liés à chaque objectif : défauts échappés et incidents en production pour la détection précoce, traçabilité des exigences pour la vérification, plaintes d’ergonomie et tickets de support pour la validation, taux de réussite de régression pour la prévention, et couverture des risques les mieux hiérarchisés pour la réduction du risque.
Découvrez comment nous avons construit et maintenu plus de 1 100 cas de test pour Granola, un bloc-notes IA, et automatisé 76 % de sa suite de régression