Un seul bug négligé dans une formule de valorisation de portefeuille peut se transformer en véritable anomalie financière, de celles qui apparaissent sur le relevé d’un client, dans le rapport d’un auditeur ou dans une demande du régulateur. Une fuite de données sur une plateforme de gestion de patrimoine peut faire pire : ruiner la réputation d’une société en un seul cycle d’actualité. Les tests de logiciels de gestion de patrimoine ne sont pas un domaine où un QA « suffisant » est acceptable, et les traiter comme un projet standard de tests web ou mobiles est précisément la façon dont ce type de bug arrive en production.
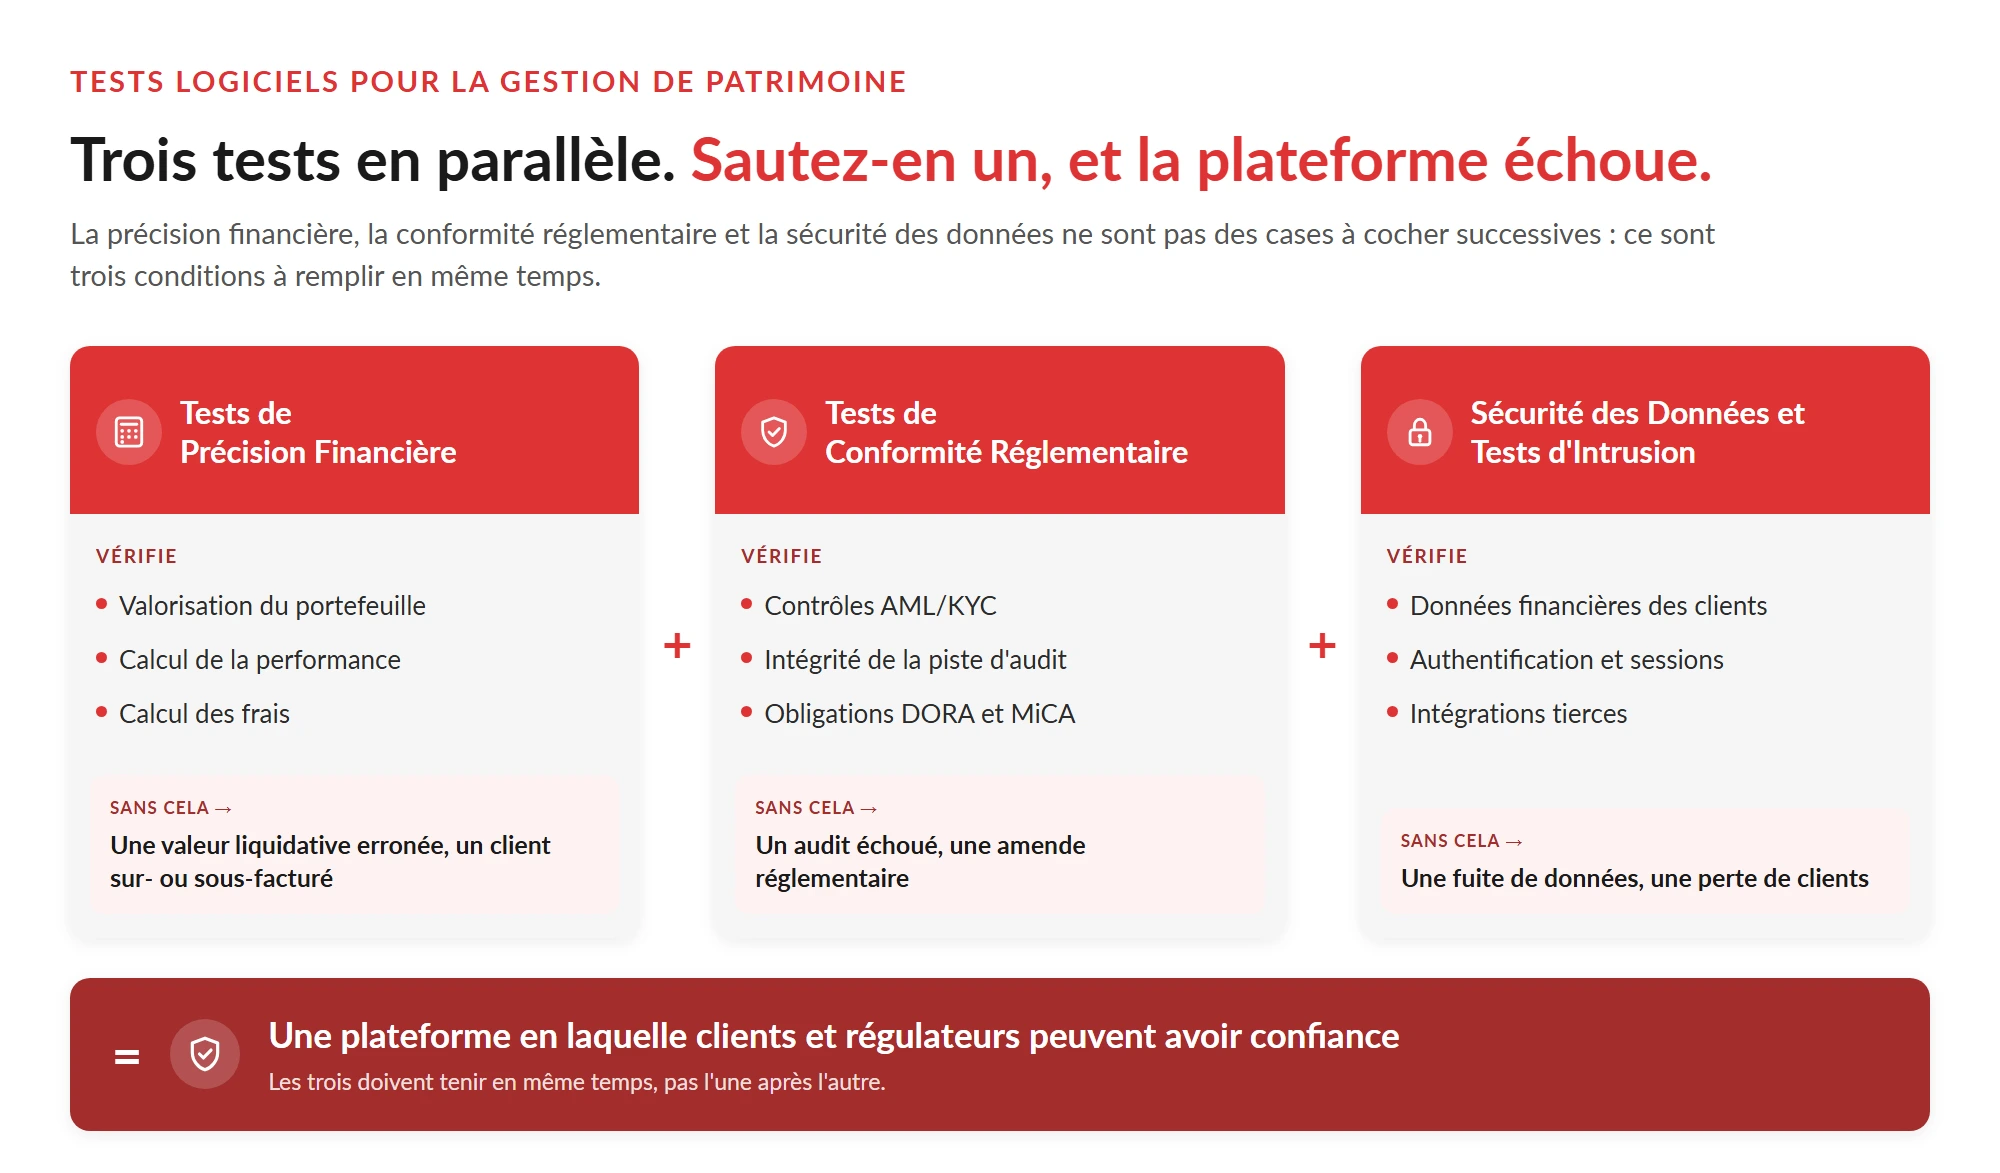
Les tests de logiciels de gestion de patrimoine vérifient trois choses à la fois : que les calculs de portefeuille, de performance et de frais sont exacts au centime près, que la plateforme respecte les réglementations financières comme DORA, MiCA et les exigences AML/KYC, et que les données financières des clients résistent à une véritable attaque. Si l’un des trois manque, la plateforme est exposée, quelle que soit la solidité des deux autres.
Ce guide présente ce qui distingue les tests de logiciels de gestion de patrimoine du QA standard : l’exactitude financière, la conformité réglementaire et la sécurité des données clients, ainsi que les défis pratiques d’intégration et de coordination des équipes qui figurent rarement dans un cahier des charges.
Si vous êtes responsable de la qualité d’une plateforme de gestion de patrimoine, la vraie question n’est pas de savoir s’il faut tester ces trois domaines, mais si votre processus actuel les couvre réellement tous les trois avec la profondeur que chacun exige, ou s’il s’appuie surtout sur celui que votre équipe maîtrise déjà le mieux (en général le QA fonctionnel), tandis que la conformité et la sécurité ne reçoivent qu’un examen plus léger. C’est dans ce déséquilibre que se cachent les bugs coûteux.
Tests d'exactitude financière
La valorisation de portefeuille, le calcul de performance et le calcul des frais sont les trois endroits où la précision compte le plus, et la précision est une exigence différente de la justesse fonctionnelle. Une fonctionnalité peut « marcher » (la page se charge, le chiffre s’affiche) tout en étant fausse à la troisième décimale, et en gestion de patrimoine, une erreur à la troisième décimale est une erreur visible par le client.
Les tests de valorisation de portefeuille vérifient que la valeur liquidative (VL) reflète correctement les prix de marché actuels, les opérations sur titres (divisions d’actions, réinvestissement des dividendes, fusions) et la conversion des devises, y compris le jour exact où une opération prend effet. Les tests de calcul de performance vérifient les rendements pondérés dans le temps et pondérés par les capitaux par rapport à une référence calculée à la main, et pas seulement par rapport aux résultats antérieurs de la plateforme elle-même. Les tests de calcul des frais couvrent les grilles tarifaires par paliers, les frais calculés au prorata en cas de modification du compte en cours de période et l’interaction entre plusieurs types de frais sur un même compte.
La méthode de test qui détecte réellement ces problèmes est le test de régression sur valeurs de référence (golden values) : on constitue un petit ensemble de comptes dont les valeurs attendues ont été vérifiées manuellement, puis on exécute chaque modification de calcul sur cet ensemble avant sa mise en production. Le rejeu de données historiques, c’est-à-dire le passage de données de marché historiques réelles (anonymisées) dans le moteur de calcul, révèle des cas limites comme les années bissextiles, les comptes à solde nul et les positions de trésorerie négatives, qu’un jeu de données synthétique a tendance à manquer.
La conversion des devises et les arrondis méritent leurs propres cas de test, plutôt qu’une simple vérification du type « le calcul est bon ». Un compte multidevise qui convertit au mauvais taux le mauvais jour, ou qui arrondit des frais à l’inférieur au lieu du supérieur sur chaque transaction, produit une erreur trop petite pour être remarquée lors d’un contrôle ponctuel, mais suffisamment importante pour peser sur un cycle complet de relevés. La solution passe par une suite de tests conçue spécifiquement pour repérer les petites erreurs systématiques en plus des dysfonctionnements évidents, bien plus que par un surcroît de relecture manuelle.
Tests de conformité réglementaire
Les tests de conformité réglementaire couvrent deux catégories : les fonctionnalités qui existent spécifiquement pour satisfaire une réglementation, et la piste d’audit qui prouve que la plateforme a respecté ses propres règles.
Les fonctionnalités de vérification AML/KYC (parcours de vérification d’identité, filtrage des listes de sanctions et seuils de surveillance des transactions) nécessitent des scénarios de test dédiés, construits autour de déclencheurs réglementaires réels, et pas un simple passage de tests fonctionnels généraux. Une règle de surveillance qui ne se déclenche jamais pendant les tests, parce qu’aucune transaction de test n’a été conçue pour la déclencher, est une règle que personne n’a réellement vérifiée.
Les exigences liées à la piste d’audit sont tout aussi testables. Chaque calcul, chaque accès aux données d’un client et chaque recommandation d’investissement doit être journalisé, horodaté et suffisamment inaltérable pour résister à un véritable audit. Cela implique de tester ce qui se passe lorsque quelqu’un tente de modifier ou de supprimer une entrée du journal, et pas seulement de confirmer que les journaux sont écrits dans des conditions normales.
C’est ici qu’il vaut la peine de renvoyer directement aux contenus de conformité que QAwerk a déjà publiés, plutôt que d’affirmer de façon générique « nous testons avec soin » : notre guide sur les exigences de conformité DORA couvre les obligations de gestion des risques liés aux TIC et de notification des incidents qui s’appliquent de plus en plus aux plateformes de gestion de patrimoine opérant dans l’UE, notre checklist de conformité DORA transforme ces obligations en une liste de contrôle prête pour l’audit, et pour les plateformes qui touchent aussi aux actifs numériques, notre checklist de conformité MiCA couvre le cadre parallèle applicable aux crypto-actifs. La plupart des contenus consacrés aux tests en gestion de patrimoine évoquent la « conformité réglementaire » sans ce type de profondeur publiée pour l’étayer.
C’est aussi là que le travail de conformité dans les tests fintech a tendance à être sacrifié sous la pression des délais : les scénarios de conformité prennent plus de temps à construire que les cas de test fonctionnels, car ils exigent quelqu’un qui comprend réellement la réglementation en plus de la fonctionnalité. Un scénario de test pour une règle de filtrage des sanctions doit savoir à quoi ressemble une quasi-correspondance réelle, et pas seulement si le filtrage renvoie un résultat. Traiter les tests de conformité comme une liste à cocher plutôt que comme un ensemble d’obligations réglementaires à vérifier réellement, c’est ainsi que des plateformes réussissent leur QA interne et échouent pourtant à un audit externe.
Sécurité des données et tests d'intrusion
Les données financières des clients (numéros de compte, soldes, historique des transactions, pièces d’identité) constituent une cible de grande valeur précisément parce qu’elles sont directement monétisables, ce qui fait des plateformes de gestion de patrimoine une cible plus attractive que le produit SaaS moyen traitant le même volume de trafic.
Des tests efficaces vont ici au-delà d’une analyse de vulnérabilités générale. Ils passent par des services de tests d’intrusion ciblés précisément sur la surface d’attaque réelle de la plateforme : l’authentification du portail client (y compris la gestion des sessions et les tentatives de contournement de l’authentification multifacteur), les points de terminaison d’API qui alimentent l’application client, et les intégrations tierces (flux des dépositaires, fournisseurs de données de marché, connexions au CRM) que la plupart des équipes ne pensent pas à tester parce qu’elles ne les ont pas développées. La validation du chiffrement, c’est-à-dire la confirmation que les données sont réellement chiffrées au repos et en transit, et pas seulement qu’un document de politique le prévoit, complète le cœur d’un véritable test de sécurité.
La gestion des sessions mérite sur une plateforme de gestion de patrimoine une attention particulière qu’elle ne réclame pas sur une application aux enjeux plus faibles : une session qui reste valide trop longtemps après un changement de mot de passe, ou une étape d’authentification multifacteur que l’on peut sauter en rejouant une ancienne requête, est un petit bug aux conséquences disproportionnées lorsque le compte concerné détient de vrais actifs. Testez ces parcours comme le ferait un attaquant, en plus du parcours utilisateur idéal.
Quand le QA interne suffit, et quand il ne suffit pas
Toutes les phases des tests de logiciels de gestion de patrimoine ne nécessitent pas un partenaire externe. Une équipe qui connaît parfaitement le produit et dispose d’un moteur de calcul stable peut souvent prendre en charge elle-même les tests d’exactitude financière : c’est un cas où la connaissance du produit compte davantage que des outils spécialisés.
Les tests de conformité réglementaire et les tests d’intrusion sont les domaines où une expertise externe justifie généralement son coût. Les obligations DORA et MiCA évoluent plus vite que la plupart des équipes internes ne peuvent les suivre en parallèle d’une feuille de route produit chargée, et des tests d’intrusion efficaces gagnent à être menés par des testeurs qui ne connaissent pas déjà les angles morts du système, car c’est justement la familiarité qui laisse passer une vraie vulnérabilité. La réponse honnête pour la plupart des plateformes de gestion de patrimoine de taille intermédiaire est un mélange : garder les tests d’exactitude au plus près de l’équipe produit, et faire appel à des tests spécialisés de conformité et de sécurité à un rythme régulier plutôt qu’à une vérification ponctuelle avant le lancement.
Défis pratiques : intégration multi-stack et équipes internationales
Deux des défis les plus courants des tests de logiciels financiers dans ce domaine figurent rarement dans un cahier des charges, car ils tiennent à la façon dont la plateforme est construite et à la manière dont les équipes sont organisées autour d’elle, et non à ce qu’elle est censée faire.
Le premier est l’intégration multi-stack. Les plateformes de gestion de patrimoine sont rarement construites proprement d’un seul bloc : la plupart associent une application client moderne à un cœur de comptabilité de portefeuille plus ancien, ainsi qu’à plusieurs flux de données tiers pour les soldes des dépositaires, les cours de marché et les données du CRM. Chaque point d’intégration nécessite son propre test de contrat, car une modification n’importe où dans cette chaîne (une API de dépositaire qui change son format de réponse, un flux de données de marché qui renomme un champ) peut casser un calcul en aval sans cause apparente. Tester la plateforme comme un bloc unique en sautant les tests au niveau des points d’intégration, c’est ainsi que ces ruptures atteignent la production.
Le second est la coordination entre équipes réparties sur plusieurs fuseaux horaires. Une équipe de développement dans un fuseau, une équipe de test dans un autre et des responsables de la conformité dans un troisième, c’est une configuration courante pour ces projets, et sans chevauchement délibéré des horaires ni interlocuteur unique, elle crée de vrais trous dans les transmissions. Un bug découvert en fin de journée par une équipe reste en attente pendant des heures avant que l’équipe suivante ne le voie, et une question de conformité soulevée pendant une revue peut attendre une journée entière avant d’obtenir une réponse. C’est un véritable argument en faveur d’un partenaire de test qui travaille comme une seule équipe avec le client, avec des horaires qui se chevauchent et un interlocuteur unique, plutôt que d’un prestataire cloisonné qui transmet ses résultats par-dessus un mur de fuseaux horaires.
Ces deux défis s’aggravent mutuellement. Une plateforme comptant cinq points d’intégration et une équipe de test répartie sur trois fuseaux horaires a un problème plus difficile à diagnostiquer que chacun des deux pris isolément, car un bug qui ressemble à un échec d’intégration peut en réalité être un échec de coordination : le correctif existe déjà, il n’a simplement pas encore atteint la bonne personne.
Exactitude financière, conformité réglementaire et sécurité des données en un coup d'œil
Tests d’exactitude financière
Valorisation de portefeuille, calcul de performance, calcul des frais
Tests de régression sur valeurs de référence, rejeu de données historiques, assertions de précision décimale
Une VL erronée, un client surfacturé ou sous-facturé, un retraitement pour non-conformité
Tests de conformité réglementaire
Vérification AML/KYC, exhaustivité de la piste d’audit, obligations DORA et MiCA
Tests de scénarios de conformité, validation des journaux d’audit, contrôles de résilience et de notification des incidents
Un audit échoué, une amende réglementaire, un lancement de produit bloqué
Sécurité des données et tests d’intrusion
Données financières des clients, authentification, intégrations tierces
Tests d’intrusion ciblés, analyse de vulnérabilités, validation du chiffrement
Une fuite de données, une perte de clients, une atteinte durable à la réputation
FAQ
Qu'est-ce qui distingue les tests de logiciels de gestion de patrimoine du QA standard ?
Le QA standard vérifie qu’une fonctionnalité fonctionne. Les tests de logiciels de gestion de patrimoine vérifient en plus que chaque calcul est exact au centime près, que la plateforme peut prouver sa conformité à des réglementations comme DORA et MiCA, et que les données financières des clients résistent à une véritable attaque : trois disciplines distinctes qui doivent toutes être validées en même temps.
Les tests de logiciels de gestion de patrimoine doivent-ils couvrir spécifiquement l'AML et le KYC ?
Oui. La vérification d’identité, le filtrage des sanctions et la surveillance des transactions sont des fonctionnalités AML/KYC essentielles, et elles nécessitent des scénarios de test dédiés construits autour de déclencheurs réglementaires réels, et pas seulement un passage de tests fonctionnels généraux.
Comment les données financières des clients sont-elles protégées pendant les tests eux-mêmes, et pas seulement en production ?
Les environnements de test doivent utiliser des données clients synthétiques ou anonymisées plutôt que de vrais enregistrements financiers de production, et l’accès à tout environnement de test contenant des données financières doit être journalisé de la même façon que l’accès à la production.
Pourquoi l'intégration entre systèmes est-elle une lacune de test si fréquente sur les plateformes de gestion de patrimoine ?
La plupart des plateformes de gestion de patrimoine associent une application client moderne à un cœur de comptabilité de portefeuille plus ancien et à plusieurs flux de données tiers. Chaque point d’intégration nécessite son propre test de contrat, car une modification n’importe où dans cette chaîne peut casser un calcul ailleurs sans cause apparente.
Combien de temps dure généralement une mission de tests de logiciels de gestion de patrimoine ?
Cela dépend du périmètre de la plateforme, mais une approche par phases (d’abord l’exactitude financière, puis les scénarios de conformité, puis les tests de sécurité) permet à une équipe de commencer à détecter les problèmes les plus risqués dès les premières semaines, au lieu d’attendre un seul passage de bout en bout.
Les tests de logiciels de gestion de patrimoine réussissent lorsque l’exactitude financière, la conformité réglementaire et la sécurité des données sont traitées comme également critiques, et non comme des étapes successives ajoutées à la dernière minute avant le lancement. Une plateforme qui maîtrise parfaitement ses calculs de portefeuille mais échoue à un audit DORA n’est pas prête. Une plateforme qui passe la conformité mais laisse fuiter des données clients par un point de terminaison d’API mal protégé ne l’est pas davantage.
QAwerk apporte une réelle expertise publiée en conformité réglementaire (DORA, MiCA) ainsi que des tests d’intrusion dédiés, le type de maîtrise sectorielle qui est plus difficile à développer en interne qu’il n’y paraît. Nous n’avons pas encore travaillé avec un client de la gestion de patrimoine que nous puissions citer publiquement, et nous préférons le dire clairement plutôt que de laisser entendre le contraire. Ce que nous pouvons mettre en avant : plus de 11 ans à tester des logiciels financiers et réglementés, une bibliothèque de contenus sur la conformité que la plupart des concurrents de ce secteur n’ont pas, et une équipe qui considère le respect des délais comme un livrable à part entière.
Si vous engagez une plateforme de gestion de patrimoine dans un projet de test, parlons de la manière dont notre conseil en conformité DORA s’intègre à votre plan QA.
Découvrez comment nous avons optimisé les flux d’intégration pour une plateforme de gestion d’actifs crypto, réduisant le taux d’abandon des utilisateurs de 15 %