Deux questions décident si une version peut être livrée sans risque. La première est de savoir si le build correspond à la spécification que vous avez écrite. La seconde est de savoir si cette spécification a jamais été juste. Les équipes qui ne posent que la première question livrent un logiciel qui passe toutes les vérifications sur le papier et frustre quand même ses utilisateurs, et les équipes qui ne posent que la seconde livrent un logiciel qui paraît juste en démo et casse dès que des données réelles arrivent. La différence entre vérification et validation dans les tests logiciels, c’est la différence entre ces deux questions, et un fondateur ou un responsable d’ingénierie capable de les distinguer prend de meilleures décisions sur l’affectation du budget QA. Les équipes de test abrègent souvent cette discipline en V& ;V dans les tests logiciels, un raccourci qu’il vaut la peine de connaître car il apparaît aussi bien dans les spécifications que dans les audits et les périmètres proposés par les prestataires.
Ce guide couvre les techniques utilisées de chaque côté, ce que chacune détecte et que l’autre ne peut pas détecter, et leur place dans un pipeline CI/CD moderne. Il passe aussi en revue les idées fausses qui coûtent de l’argent sans bruit, en partant de la façon dont nous structurons nos propres tests fonctionnels et notre travail de revue de spécifications autour de cette même séparation.
Vérification : construisez-vous le produit correctement ?
La vérification pose une question étroite et à laquelle on peut répondre : l’artefact que vous avez sous les yeux correspond-il à la spécification, au document de conception ou au standard de codage qu’il devait suivre ? C’est un contrôle par rapport à une exigence écrite, pas par rapport au jugement d’un utilisateur, et c’est pour cela qu’elle peut avoir lieu avant qu’une seule ligne de la fonctionnalité ne s’exécute.
Les techniques qui relèvent de la vérification
La vérification repose sur des techniques statiques, c’est-à-dire que le produit est examiné sans être exécuté. Les formes habituelles sont très proches les unes des autres et se distinguent surtout par le degré de formalisme de la trace écrite.
- Les revues d’exigences, qui consistent à lire une spécification ligne par ligne pour y repérer les ambiguïtés ou les affirmations contradictoires avant qu’un développeur ne prenne le ticket.
- Les revues de conception et d’architecture, qui confrontent un modèle de données ou un contrat d’API proposé aux exigences qu’il doit satisfaire.
- Les revues de code et l’analyse statique, qui confrontent une pull request au standard de codage de l’équipe, souvent avec un linter pour le premier passage.
- Les inspections, une revue plus formelle avec une liste de contrôle définie et un résultat consigné, encore courante dans les secteurs réglementés.
Une spécification vague ou contradictoire est quasi irréparable une fois arrivée dans le code, si bien qu’une revue d’exigences approfondie est souvent l’heure la plus rentable qu’une équipe QA consacre à un projet. Nos services de rédaction technique existent exactement pour cette raison : resserrer la spécification avant qu’elle ne devienne une cible de vérification.
Ce que la vérification détecte réellement
Les tests de vérification détectent la catégorie de défauts qui n’a jamais dépendu de l’exécution du logiciel : une exigence qui en contredit une autre, un schéma de base de données incapable de représenter un état que les règles métier autorisent, ou une fonction qui enfreint les conventions de nommage et de gestion d’erreurs de l’équipe elle-même. Tous sont moins coûteux à corriger tant qu’ils ne sont encore que du texte sur une page.
Ce qu’elle ne peut pas détecter, c’est si la spécification elle-même reflète ce dont les utilisateurs ont réellement besoin. Une fonctionnalité parfaitement implémentée à partir d’une exigence défectueuse passe toutes les vérifications et échoue quand même sur le marché, et c’est exactement l’écart que comble la validation.
Validation : construisez-vous le bon produit ?
La validation pose une question différente et plus difficile : quoi qu’en dise la spécification, le produit fonctionne-t-il vraiment pour les personnes qui vont l’utiliser ? Là où la vérification est un contrôle par rapport à un document, la validation est un contrôle par rapport à la réalité, et la réalité se moque de ce que disait le ticket.
Les techniques qui relèvent de la validation
La validation repose sur des techniques dynamiques, fondées sur l’exécution, c’est-à-dire que quelque chose est réellement exécuté plutôt que lu. Chaque couche ci-dessous valide une part plus large du produit que la précédente.
- Les tests unitaires, qui valident qu’une fonction donnée se comporte correctement face à des entrées réelles et à des cas limites.
- Les tests d’intégration, qui valident que des composants construits séparément coopèrent réellement une fois reliés.
- Les tests système, qui valident le produit assemblé de bout en bout face à un scénario utilisateur complet.
- Les tests d’acceptation utilisateur, où des utilisateurs réels ou représentatifs déroulent de vraies tâches et jugent si le résultat répond à leurs besoins, et pas seulement s’il correspond à un ticket.
Notre pratique des tests manuels se situe pleinement dans cette moitié de la séparation, parce qu’un testeur humain qui explore une application comme le ferait un vrai utilisateur fait apparaître des parcours déroutants et des réglages par défaut maladroits qu’aucune revue statique ne signalerait. Une spécification anticipe rarement toutes les façons dont une personne réelle lit un formulaire de travers, et c’est cet écart que comble l’exploration manuelle.
Ce que la validation détecte réellement
La validation détecte les défauts qui n’existent qu’au moment où un comportement réel rencontre une entrée réelle, parfois imprévisible : un tunnel de paiement techniquement conforme à sa spécification mais déroutant pour les acheteurs novices, une demande d’autorisation qui se déclenche au mauvais moment sur un appareil précis, ou un questionnaire d’onboarding qui boucle sur lui-même avec une certaine suite de réponses. La spécification a été respectée dans chacun de ces cas. Le produit n’a simplement pas tenu face à la manière dont les gens se comportent vraiment.
Comparatif en un seul tableau : vérification vs validation
Mises côte à côte, les deux disciplines répondent à des questions différentes et interviennent à des moments différents de la livraison. Le tableau ci-dessous est la version à garder sous la main pour un contrôle rapide de n’importe quel plan de version.
Question centrale
Construisons-nous le produit correctement ?
Construisons-nous le bon produit ?
Contrôlé face à
Spécification, conception, standard de codage
Besoins et comportements réels des utilisateurs
Type de technique
Statique (non exécutée)
Dynamique (exécutée)
Méthodes typiques
Revues, revues de conception, inspections, analyse statique
Tests unitaires, d’intégration, système et d’acceptation
Qui la mène en général
Développeurs, tech leads, rédacteurs techniques, relecteurs QA
Ingénieurs QA, testeurs, utilisateurs finaux réels ou représentatifs
Détecte
Contradictions de spécification, lacunes de schéma, entorses aux conventions
Parcours déroutants, cas limites réels, défauts d’ergonomie
Laisse passer
Si la spécification a jamais été juste
Si le code enfreint discrètement sa propre spécification
Où chacune se place dans un pipeline CI/CD moderne
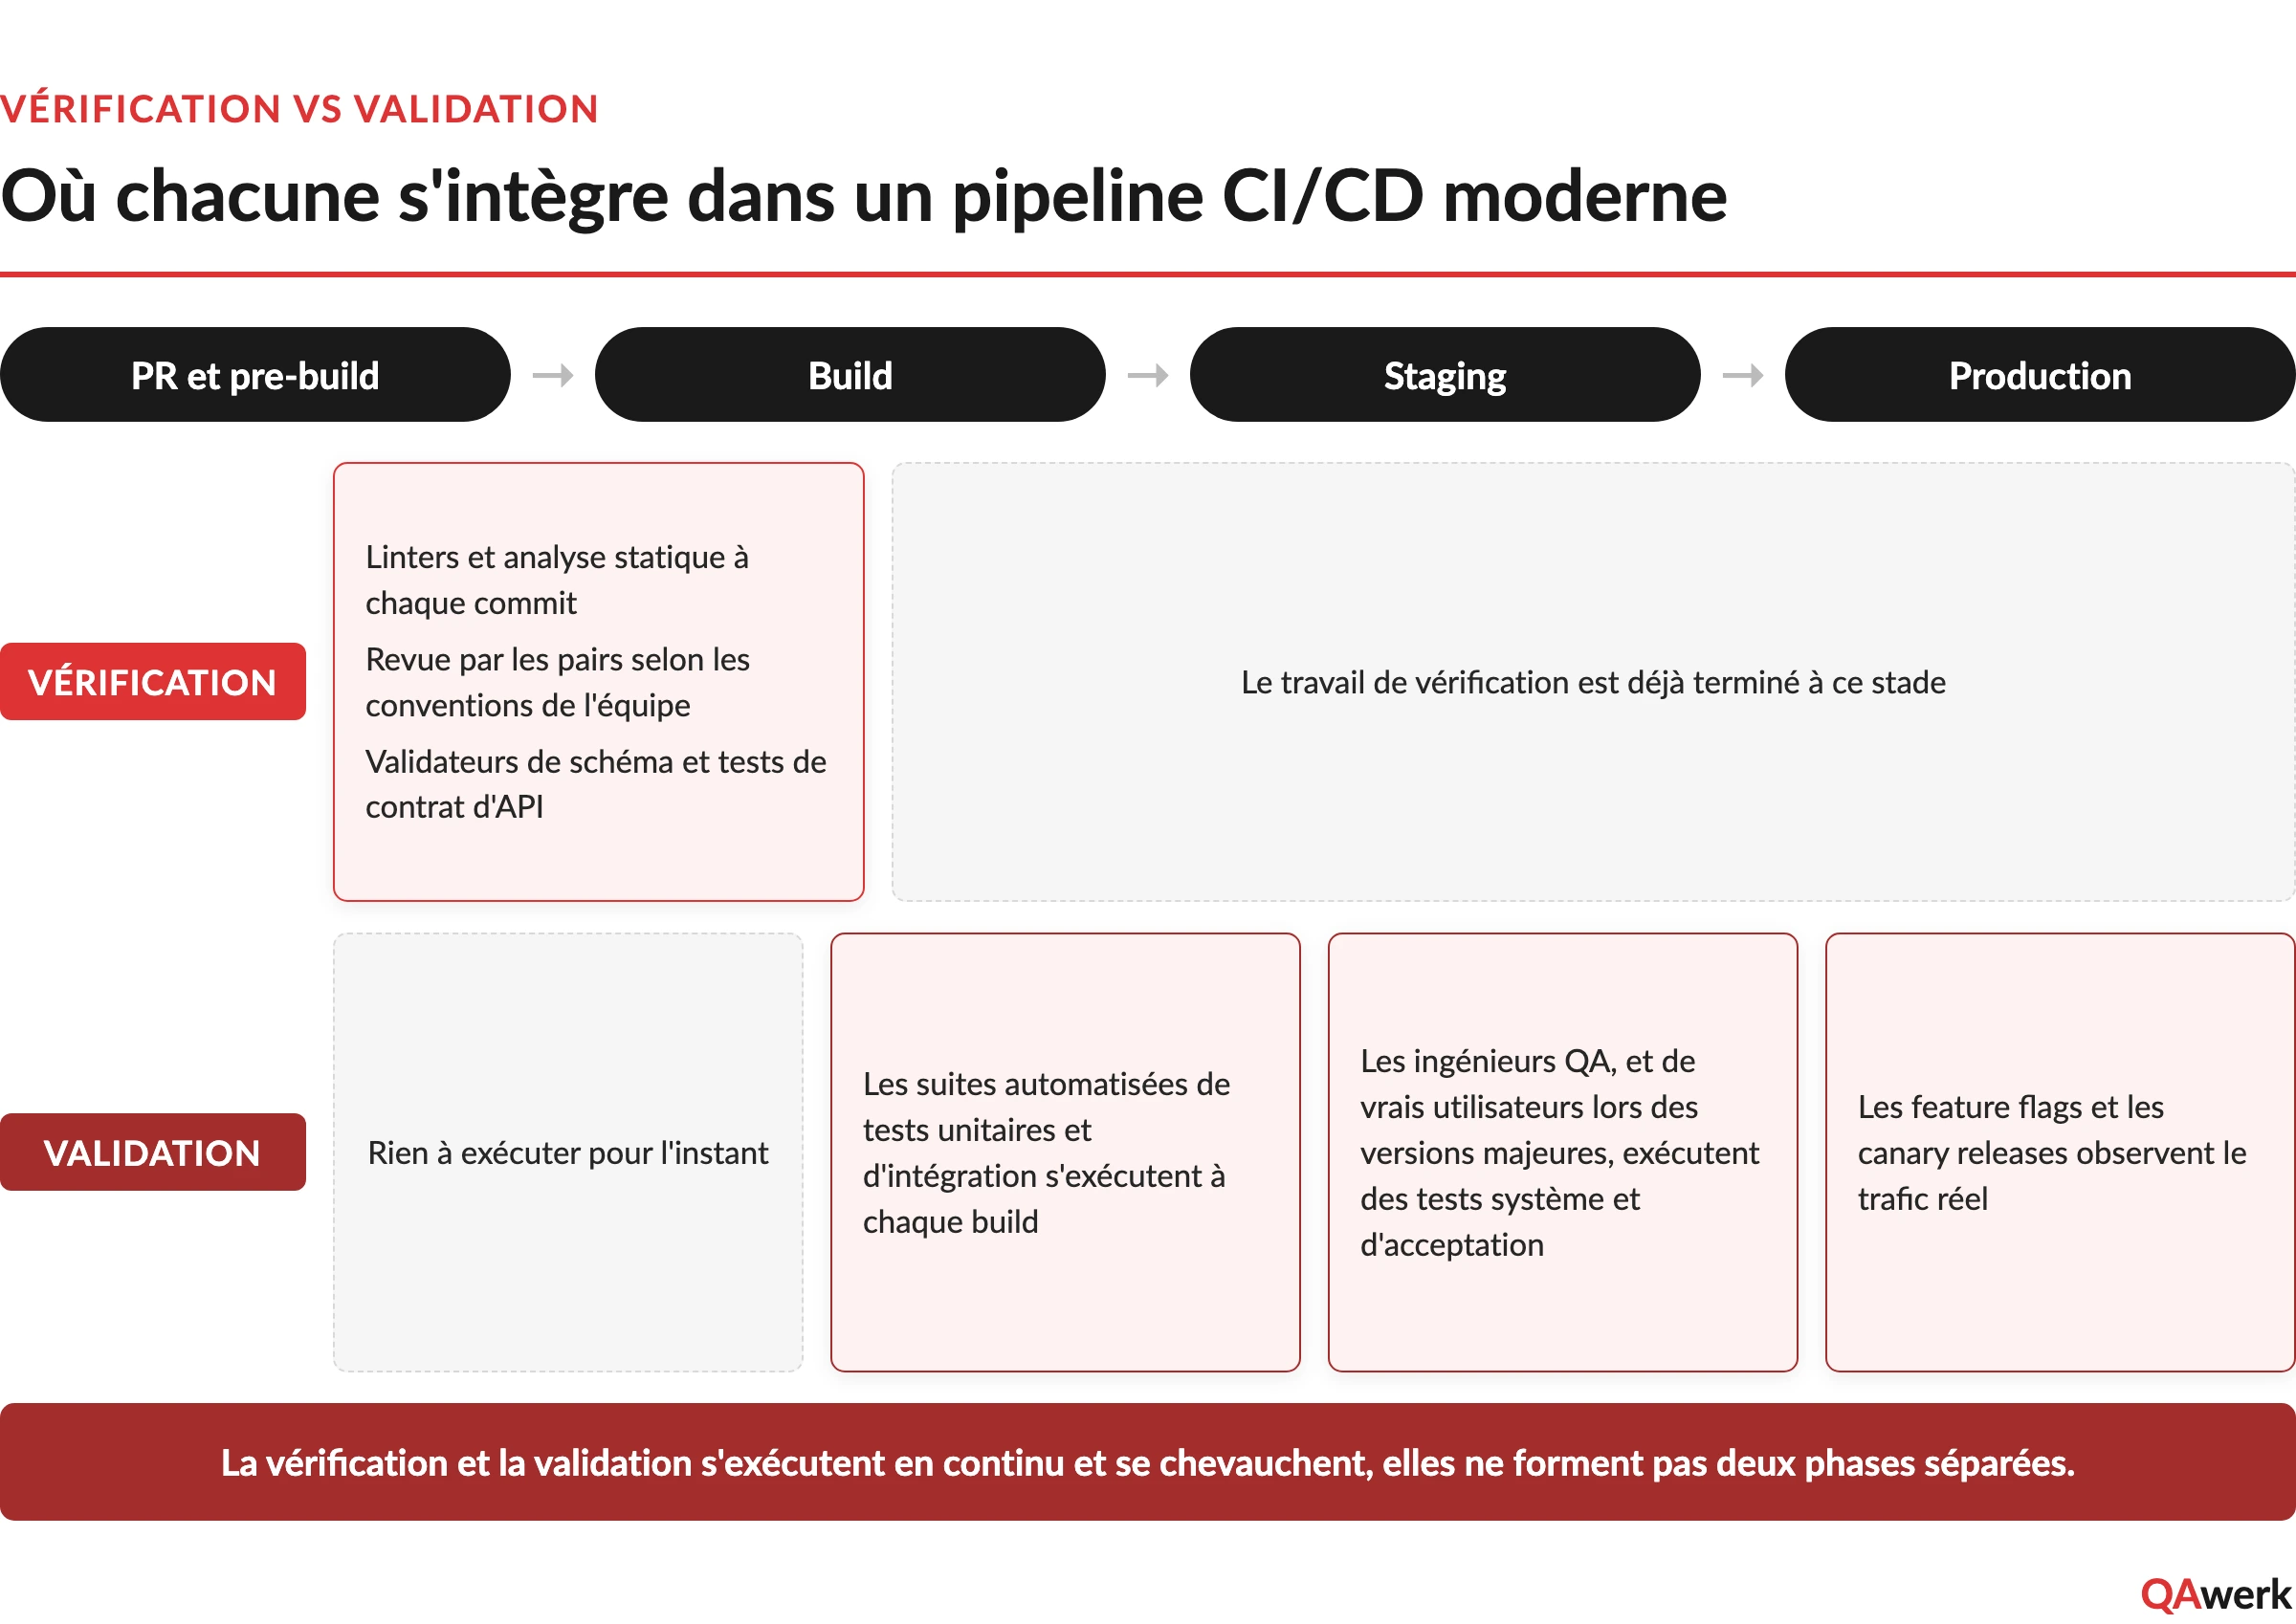
Les manuels anciens décrivent la vérification et la validation comme deux phases nettes et successives, la vérification d’abord et la validation ensuite. Ce cadre ne correspond pas au comportement d’un pipeline moderne. Mener les tests de vérification vs validation comme un seul système continu et chevauchant, plutôt que comme deux phases isolées, est le modèle le plus actuel et le plus utile.
Les points de vérification aux étapes PR et pré-build
Une pull request est le lieu naturel de la vérification, parce que rien n’a encore été livré et qu’une correction coûte encore presque zéro. Les linters et analyseurs statiques automatiques s’exécutent à chaque commit, un relecteur confronte le diff aux conventions de l’équipe, et toute exigence rattachée fait l’objet d’un contrôle rapide face à ce que le code fait réellement. Les barrières de pré-build, comme un validateur de schéma ou un test de contrat face à une spécification d’API, attrapent le même écart statique avant même qu’un artefact de build n’existe.
Les points de validation aux étapes build, staging et production
Dès qu’un build existe, la validation prend le relais. Et elle continue bien après le point où le travail de la vérification s’arrête.
- Les suites unitaires et d’intégration automatisées s’exécutent à chaque build.
- Un environnement de staging donne aux ingénieurs QA, et sur les versions majeures à de vrais utilisateurs, un endroit où exécuter des tests système et d’acceptation face à quelque chose qui se comporte comme la production.
- Les feature flags et les déploiements canari étendent la validation jusqu’à la production elle-même, en observant comment réagit une fraction du trafic réel avant qu’une fonctionnalité n’atteigne tout le monde.
C’est la version concrète de ce que l’équipe DORA appelle la taxe de vérification : à mesure que les outils d’IA génèrent plus de code plus vite, l’effort de contrôler que cette production est fiable, sécurisée et alignée sur l’architecture devient un coût réel et budgété, qui doit atterrir quelque part dans le pipeline décrit plus haut plutôt qu’être sauté.
Quatre idées fausses qui coûtent cher aux équipes
« Passer la revue de code veut dire que la fonctionnalité marche. » Une revue de code est une étape de vérification. Elle confirme que le code respecte le standard et, au mieux, le ticket, mais ne dit rien sur la capacité d’un vrai utilisateur à terminer le parcours décrit.
« Si la QA a validé, c’est bon. » Les équipes QA mènent à la fois des activités de vérification et de validation, mais un passage précipité sous contrainte de délai peut sauter discrètement les scénarios utilisateur réels au profit des scénarios documentés, laissant exactement l’écart que décrit cet article.
« Une vérification approfondie rend la validation inutile. » Une spécification parfaitement suivie échoue quand même si la spécification était fausse au départ. La vérification ne peut pas détecter son propre angle mort, et c’est pourquoi la validation existe comme une couche distincte, pas redondante.
« Du code généré par IA qui passe ses tests est prêt pour la production. » Passer des tests générés est au mieux un signal de vérification, puisque ces tests ont souvent été générés à partir des mêmes hypothèses que le code. L’étude de Stack Overflow de 2026 sur la confiance des développeurs le dit sans détour : les exigences de test devraient s’intensifier quand c’est une IA qui a écrit le code, pas se relâcher, car un relecteur peut être moins sûr de la façon dont il gère des cas limites qu’on ne lui a jamais demandé d’envisager.
La courbe des coûts : pourquoi sauter l'une des deux couches est une décision budgétaire
Un défaut détecté lors d’une revue d’exigences coûte une conversation. Détecté pendant le codage, il coûte une fonction réécrite. Détecté pendant les tests système, il coûte une version repoussée et une course entre deux équipes. Détecté en production, il coûte un incident, une file de support et parfois un utilisateur qui ne revient jamais. La vérification reste bon marché parce qu’elle opère sur des documents, tandis que la validation coûte plus cher parce qu’elle opère sur du logiciel en fonctionnement, et seule la validation peut détecter un défaut face auquel la vérification est structurellement aveugle. Sauter la vérification reporte des cycles de validation coûteux sur des problèmes qu’une revue d’une heure aurait attrapés gratuitement, et sauter la validation livre un produit conforme à la spécification dont personne n’a voulu. L’un comme l’autre de ces raccourcis est une décision budgétaire déguisée en décision de calendrier, et cela se retrouve sur la facture dans les deux cas, simplement sous un autre nom.
Comment QAwerk couvre les deux côtés
Notre modèle de livraison garde cette séparation explicite au lieu de la fondre dans une ligne de test générique. Du côté vérification, la revue de spécifications et d’exigences passe par la même équipe qui prend en charge la documentation et la rédaction technique, resserrant le document source avant qu’on n’écrive du code contre lui. Une vue phase par phase du moment où chaque contrôle intervient aide une équipe à le planifier au lieu d’y réagir trop tard. Du côté validation, nos ingénieurs QA dédiés mènent l’exploration manuelle, les tests fonctionnels et les tests de scénarios utilisateur complets face au produit en fonctionnement, le même travail fondé sur l’exécution qui a permis de détecter des problèmes d’onboarding, de messagerie et de paiement sur une application de mise en relation par IA avant qu’elle ne se développe sur de nouveaux marchés. Une seule mission couvrant les deux moitiés signifie qu’un écart entre ce que dit la spécification et ce dont un vrai utilisateur a besoin est attrapé par l’un ou l’autre côté, au lieu de se perdre entre deux prestataires qui ne comparent jamais leurs notes.
La règle des deux couches pour livrer un logiciel qui fonctionne
La vérification et la validation ne sont pas des méthodologies concurrentes, et choisir l’une plutôt que l’autre n’est pas une vraie option. Ce sont deux contrôles du risque, l’un bon marché et fondé sur des documents, l’autre coûteux et fondé sur le comportement, et un plan de version qui n’en budgète qu’un porte un écart connu et non traité. La règle qui tient sur toutes les stacks et toutes les tailles d’équipe est simple : vérifier en continu face à la spécification tant que la correction est encore bon marché, et valider en continu face au comportement réel dès qu’il y a quelque chose de réel à tester. Traitez cela comme un seul système à deux couches plutôt que comme une séquence, et la plupart des mauvaises surprises coûteuses évoquées plus haut cessent de se produire. Si votre équipe cherche un partenaire qui mène déjà les deux moitiés comme une seule mission, c’est exactement ainsi que nous travaillons.
Contactez-nous si vous préférez discuter de l’endroit où votre propre pipeline présente un écart plutôt que de le deviner.
Questions fréquentes
En quoi la vérification diffère-t-elle de la validation dans les tests logiciels ?
La vérification contrôle si un produit correspond à sa spécification, au moyen de techniques statiques comme les revues et les inspections. La validation contrôle s’il répond réellement aux besoins des utilisateurs, au moyen de tests dynamiques fondés sur l’exécution comme les tests système et d’acceptation.
Qu'est-ce qui vient en premier, la vérification ou la validation ?
Ni l’une ni l’autre au sens strict dans un pipeline CI/CD moderne. Les points de vérification interviennent aux étapes pull request et pré-build, les points de validation interviennent au build, en staging et en production, et les deux tournent en continu l’un à côté de l’autre.
Les tests unitaires relèvent-ils de la vérification ou de la validation ?
Les tests unitaires relèvent de la validation. Ils exécutent du code réel face à des entrées réelles pour confirmer un comportement correct, le trait qui définit une technique dynamique fondée sur l’exécution.
Qui réalise la vérification et qui réalise la validation ?
La vérification est généralement menée par des développeurs, des tech leads, des rédacteurs techniques et des relecteurs QA qui examinent documents et code. La validation est généralement menée par des ingénieurs QA et des testeurs, souvent aux côtés d’utilisateurs finaux réels ou représentatifs.
Les tests d'acceptation utilisateur relèvent-ils de la vérification ou de la validation ?
Les tests d’acceptation utilisateur relèvent de la validation. Des utilisateurs réels ou représentatifs exécutent de vraies tâches face au produit en fonctionnement pour confirmer qu’il répond à leurs besoins, plutôt que de le contrôler face à une spécification.
Que signifie V& ;V dans les tests logiciels ?
V& ;V est l’abréviation standard de vérification et validation. Ensemble, les deux forment le couple de contrôles qui confirme qu’un produit a été construit correctement au regard de sa spécification et construit pour répondre aux besoins auxquels il était destiné.
Découvrez comment une application de mise en relation par IA a stabilisé son onboarding, ses conversations et ses paiements avant de se déployer à l'échelle nationale