Toute équipe projet prend une décision de stratégie de test avant d’écrire le moindre cas de test, qu’elle en ait conscience ou non. Si personne ne la prend, la décision par défaut devient ce que le dernier ingénieur faisait dans son poste précédent, ce qui peut donner de lourdes suites de régression sur un produit qui change encore de forme chaque semaine, ou des sessions exploratoires improvisées sur une fonctionnalité fintech qui exige une piste d’audit. Se tromper sur ce choix coûte des semaines d’effort QA sur les mauvais risques pendant que les vrais continuent de passer.
Une stratégie de test et un plan de test sont constamment confondus, alors qu’ils répondent à des questions différentes. La stratégie porte le raisonnement : quels risques comptent le plus, quelle part est automatisée, et où le jugement d’un ingénieur senior doit peser plus lourd qu’une liste de contrôle. Le plan porte le détail d’exécution qui en découle : calendriers, environnements, rôles et livrables concrets. Ce guide couvre les six principaux types de stratégies de test, la façon dont les projets réels en combinent généralement plusieurs, et comment choisir la combinaison adaptée à votre projet au lieu d’importer un modèle conçu pour quelqu’un d’autre. Le modèle équipe QA dédiée de QAwerk existe exactement pour cette raison : des ingénieurs seniors qui conçoivent la stratégie aux côtés de votre équipe dès le premier jour, plutôt que de vous en livrer une générique.
Stratégie de test et plan de test : deux documents, deux rôles
Confondre ces deux documents est l’un des points de rupture les plus souvent signalés lorsqu’un effort de test s’enlise en milieu de projet. Les ingénieurs QA seniors de QAwerk, avec neuf ans d’expérience en moyenne chacun, traitent cette distinction comme le premier point à clarifier avec un nouveau client, car un client qui confond les deux demande le plus souvent un plan alors que ce qui lui manque réellement est une stratégie.
Le périmètre d'une stratégie
Une stratégie fixe les objectifs, la tolérance au risque et l’équilibre entre couverture manuelle et automatisée avant que quiconque n’ouvre un outil de gestion de tests. Elle décide quels modules reçoivent la couverture la plus profonde, si la sécurité ou la performance pèse davantage ce trimestre, et quelle charge de régression l’équipe peut réellement soutenir à mesure que la base de code grossit. Une stratégie survit généralement à plusieurs releases et n’est revue que lorsque le profil de risque du produit se déplace, par exemple lorsqu’une fonctionnalité fintech ajoute un nouveau canal de paiement.
Le périmètre d'un plan
Un plan traduit cette stratégie en calendrier : environnements, cas de test précis, responsables par module, critères d’entrée et de sortie, et les outils qui exécuteront chaque passage. Deux équipes peuvent partager exactement la même stratégie, basée sur le risque par exemple, et écrire malgré tout des plans totalement différents, parce que l’une livre chaque semaine et l’autre chaque trimestre, et que leurs plans reflètent cette cadence au jour près.
Comparaison côte à côte
On place rarement ces deux documents côte à côte, pourtant les voir l’un à côté de l’autre dissipe l’essentiel de la confusion en un seul coup d’oeil.
Répond à
Pourquoi, et quel type de tests
Quoi, quand et qui
Périmètre
Projet entier ou ligne de produits
Une release ou un sprint
Responsable habituel
Ingénieur QA senior ou architecte
Responsable QA ou chef de tests
Durée de vie
Plusieurs releases
Un cycle de release
Modifications
Rarement, seulement si le profil de risque change
À chaque sprint ou release
Les 6 types de stratégies de test logiciel
Demandez à cinq équipes différentes de nommer les types de stratégies de test logiciel qui comptent et la plupart citeront les mêmes six : statique, structurelle, comportementale, exploratoire, basée sur le risque et basée sur un modèle. Cette convergence existe parce que chacune vise une classe de défauts différente, et qu’en sauter une laisse un manque prévisible et précis, pas un manque aléatoire.
Statique
Les stratégies statiques examinent les artefacts avant toute exécution : exigences, code, schémas d’architecture. La revue de code, les outils d’analyse statique et les revues d’exigences relèvent de cette catégorie. C’est le défaut le moins coûteux à détecter, puisque rien n’a encore été construit qui puisse se casser.
Structurelle
Les stratégies structurelles, ou boîte blanche, testent directement la logique interne du code, en s’appuyant sur des objectifs de couverture comme la couverture des branches ou des chemins pour décider quand le code a été suffisamment parcouru. Une fonction de calcul de paiement comportant une douzaine de branches conditionnelles a précisément besoin de ce type de couverture, car le test fonctionnel seul ne parcourt que les chemins auxquels un testeur a pensé.
Comportementale
Les stratégies comportementales, ou boîte noire, testent ce que fait le logiciel sans regarder comment il le fait, en partant des exigences et des user stories plutôt que du code source. La plupart des suites de tests fonctionnels, la plupart des tests d’acceptation utilisateur et la plupart des tests de contrat d’API appartiennent à cette catégorie, qui représente en général la plus grosse part de l’effort de test total d’un projet.
Exploratoire
Les stratégies exploratoires se passent entièrement du cas scripté et laissent un testeur expérimenté explorer le produit en temps réel, en suivant ce que le dernier clic vient de révéler. Les tests exploratoires gagnent leur place dans presque toutes les missions QAwerk, car les cas scriptés ne détectent que les bugs que quelqu’un avait anticipés, et les incidents de production les plus coûteux le sont rarement.
Basée sur le risque
Une stratégie de test basée sur le risque classe les fonctionnalités selon le coût d’une défaillance plutôt que selon la facilité à les tester, puis consacre la couverture la plus profonde aux premières entrées de ce classement. Un écran de connexion et un carrousel marketing peuvent demander le même après-midi de test, pourtant une connexion cassée bloque tous les utilisateurs alors qu’un carrousel cassé n’en bloque aucun : la connexion obtient donc le budget de tests de sécurité et le carrousel une simple vérification de fumée. L’approche actuelle d’évaluation du risque de l’OWASP, toujours le modèle de référence cité par les équipes en 2026, note une vulnérabilité par probabilité multipliée par impact et non selon sa gravité apparente sur une liste, exactement le calcul qu’une stratégie basée sur le risque applique à un ensemble complet de fonctionnalités, d’après le Top 10 de l’OWASP.
Basée sur un modèle
Les stratégies basées sur un modèle génèrent les cas de test à partir d’un modèle formel du système, un diagramme d’états ou une table de décision, au lieu de les écrire à la main. Elles sont rentables sur les systèmes comportant de nombreux états et transitions valides, comme un tunnel de paiement avec une douzaine de devises et trois moyens de paiement, où le modèle capte des combinaisons qu’un auteur humain finirait par ne plus avoir la patience d’écrire manuellement.
Pourquoi les projets réels combinent les stratégies au lieu d'en choisir une
Personne ayant réellement livré un produit ne choisit l’une des six stratégies ci-dessus pour l’appliquer exclusivement pendant toute la vie du projet. Une mission QA mature superpose la revue statique en amont, s’appuie sur les tests comportementaux et structurels pendant la construction, et conserve une lecture basée sur le risque une fois le produit en production, quand de vrais utilisateurs commencent à trouver des cas limites que personne n’avait modélisés.
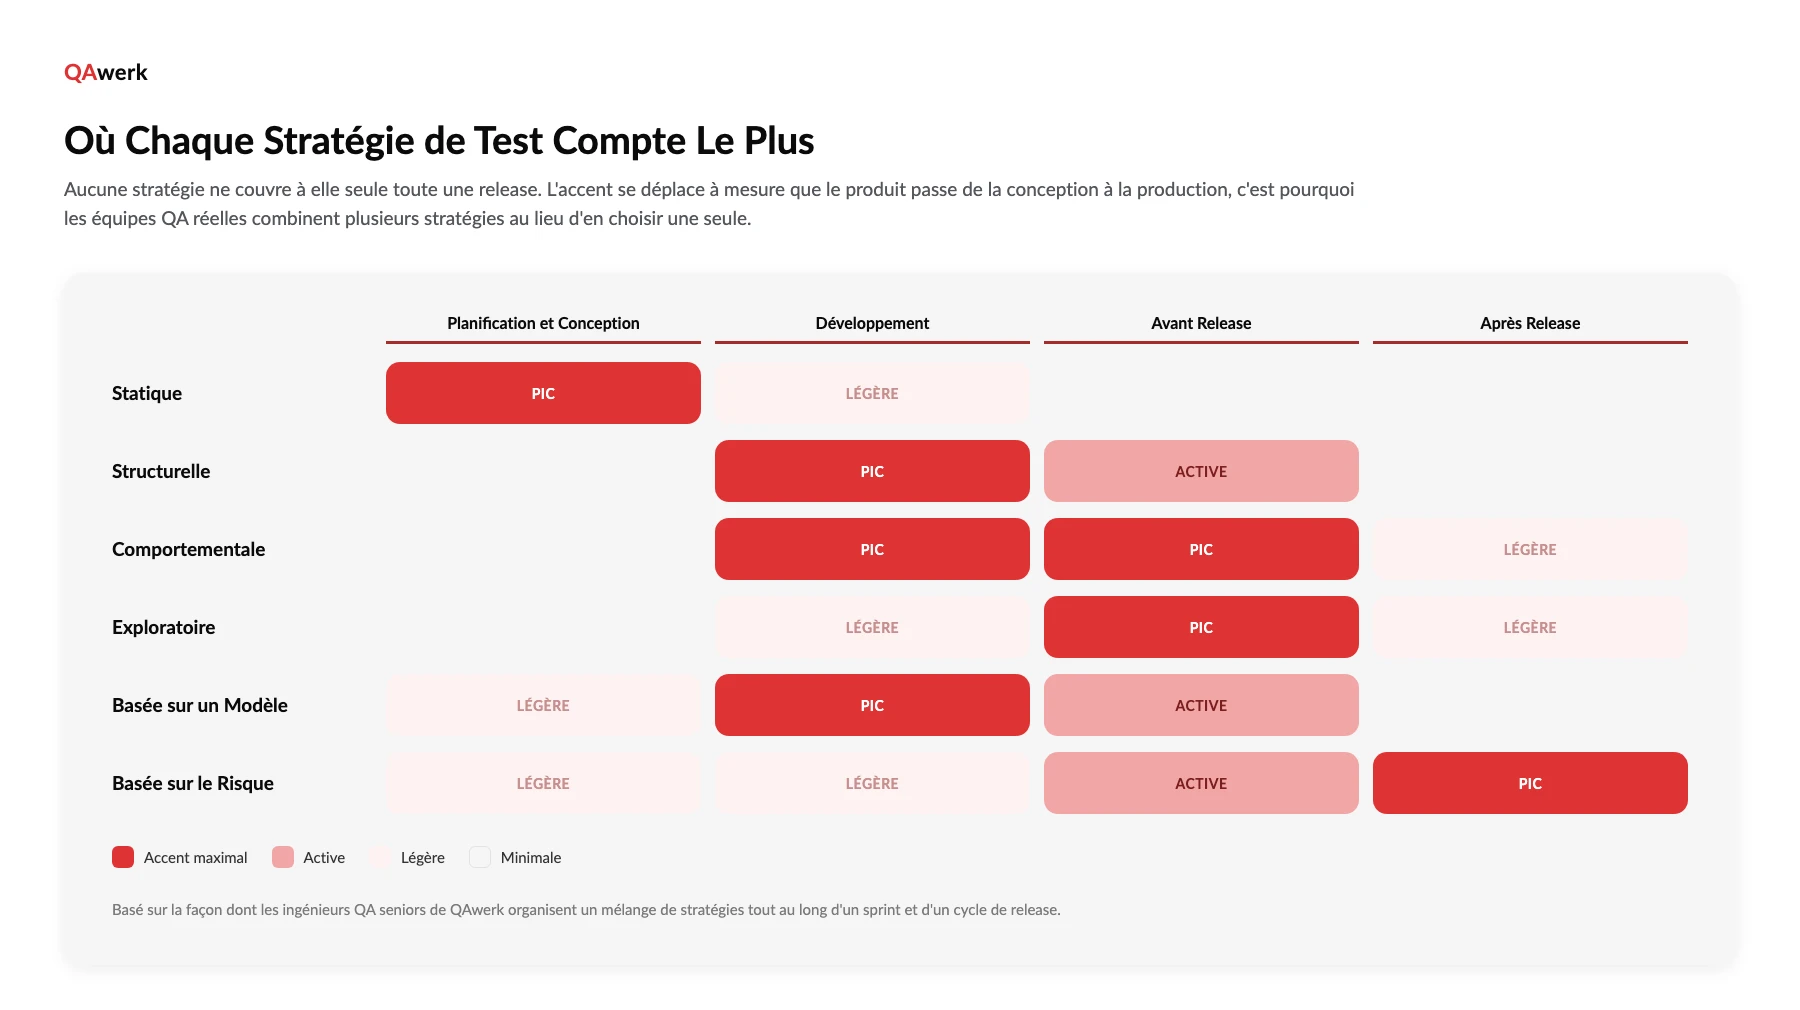
La combinaison évolue au fil du sprint
La combinaison bouge même à l’intérieur d’une seule release. Les stratégies statiques dominent les premiers jours d’un sprint, tant que les exigences et les maquettes restent des artefacts à relire plutôt qu’un logiciel qui tourne. Les tests structurels et comportementaux prennent le relais dès qu’il existe du code à exécuter, et la lecture basée sur le risque revient après la mise en production, quand la télémétrie devient la source de données de risque la plus récente et la plus honnête. QAwerk fonctionne ainsi sur ses propres missions : la stratégie de test s’adapte sprint après sprint à mesure que le profil de risque du produit se déplace, ce qui relève du fonctionnement normal du test agile et non de l’exception.
L'écart de maturité en automatisation, reformulé
Le chiffre le plus cité dans les contenus sur l’automatisation des tests affirme qu’une large majorité des projets d’automatisation n’atteint pas le retour attendu, mais ce chiffre remonte à des articles marketing d’éditeurs d’outils de test et non à une étude publiée et vérifiable : il n’a donc pas sa place dans ce guide. Le chiffre qui tient, lui, vient du World Quality Report 2025-26 de Capgemini, l’enquête QA la plus ancienne du secteur : 60% des organisations peinent encore à construire des données de test sûres et évolutives, et 58% signalent de réelles difficultés à adopter des outils de test pilotés par l’IA, deux signes que la plupart des équipes sont à des années d’une stratégie d’automatisation unique, propre et pleinement mature de bout en bout. Cet écart est précisément la raison pour laquelle combiner donne de meilleurs résultats que s’engager sur le papier dans une seule stratégie. Une équipe sans données de test matures peut toujours mener des tests manuels basés sur le risque sur ses parcours les plus sensibles pendant que l’automatisation rattrape son retard, plutôt que d’attendre un pipeline qui n’arrivera peut-être pas cette année.
Comment choisir la bonne combinaison pour votre projet
Choisir une combinaison commence par trois questions qui n’ont rien à voir avec la stratégie qui paraît la plus rigoureuse sur le papier : combien coûte réellement une défaillance sur ce projet, que demandera un régulateur à voir, et à quelle vitesse l’équipe livre au regard du niveau de préparation à l’automatisation de sa base de code. Répondez honnêtement à ces questions et la combinaison se choisit presque d’elle-même.
Tolérance au risque
Une application grand public qui perd un utilisateur à cause d’un plantage s’en remet généralement avec une mise à jour et des excuses. Un produit healthtech ou fintech qui traite mal une transaction ou un dossier patient ne s’en remet pas de la même façon, et cet écart à lui seul devrait déplacer davantage de budget vers les stratégies basées sur le risque et structurelles avant même la livraison de la première fonctionnalité. Demandez-vous quelle défaillance ferait vraiment les gros titres, puis testez ce parcours le plus durement.
Périmètre de conformité
Les produits régulés portent des obligations de test qui ont peu à voir avec l’expérience utilisateur et tout à voir avec ce qu’un auditeur pourra montrer ensuite. Une équipe qui construit pour un régulateur a besoin de preuves de test documentées et traçables, ce qui favorise une combinaison plus structurelle et basée sur le risque, moins dépendante de sessions exploratoires non documentées, même si les tests exploratoires gardent leur place sur les parties du produit qu’aucune réglementation ne couvre.
Cadence de livraison et compétences de l'équipe
Une équipe qui livre chaque semaine ne peut pas se permettre une stratégie qui suppose deux semaines de régression manuelle avant chaque release, et une équipe de trois ingénieurs QA n’ayant jamais écrit de test automatisé ne peut pas adopter une stratégie basée sur un modèle du jour au lendemain, aussi bien adaptée au produit soit-elle sur le papier. Adaptez la stratégie à l’équipe qui existe aujourd’hui, puis progressez vers la combinaison idéale sur les deux ou trois releases suivantes plutôt que de la forcer dès la première.
Trois schémas de combinaison selon le type de projet
Trois schémas couvrent la majorité des projets que rencontre QAwerk :
- Produit en phase initiale, petite équipe : beaucoup de test statique et exploratoire, couverture structurelle légère, attention basée sur le risque réservée aux paiements et à l’authentification.
- Produit régulé de taille intermédiaire : les stratégies basées sur le risque et structurelles mènent la danse, le test comportemental complète, l’exploratoire reste réservé aux fonctionnalités réellement nouvelles.
- SaaS à cadence élevée sur une base de code établie : tests comportementaux et structurels à chaque release, attention exploratoire et basée sur le risque concentrée sur tout ce qui touche la facturation ou l’export de données.
Les métriques qui montrent que la combinaison fonctionne
Une combinaison fonctionne quand le taux de défauts qui échappent jusqu’en production continue de baisser alors que le budget QA reste stable, et non quand l’équipe se contente d’exécuter plus de tests. Le signal le plus clair se trouve dans les métriques qui mesurent réellement l’efficacité des tests : les zones à plus haut risque identifiées lors de la conception de la stratégie sont-elles les mêmes que celles où les défauts continuent d’apparaître après la livraison ? Si ce ne sont pas les mêmes zones, c’est le classement des risques qu’il faut revoir, pas l’effort de test.
Les signaux qui imposent de revoir la combinaison
Une combinaison mérite un second regard dès que la forme du produit change en dessous d’elle : une nouvelle exigence de conformité arrive, la cadence de livraison double, ou une réécriture touche la moitié de la base de code d’un coup. Associez la séquence des phases de test sur une release à une revue de stratégie chaque fois que ces signaux apparaissent, au lieu d’attendre un audit programmé pour découvrir que la combinaison est devenue obsolète.
Un ingénieur QA senior conçoit la stratégie
La bonne stratégie de test n’est jamais un élément pioché dans une liste de six. C’est une combinaison façonnée par la tolérance au risque, les exigences de conformité et la cadence de livraison, et cette forme continue de bouger à mesure que ces trois facteurs évoluent sous un produit en croissance. Transformer cette décision en modèle est exactement la façon dont les équipes finissent par surtester un carrousel marketing et sous-tester un parcours de paiement.
Les ingénieurs QA seniors de QAwerk, avec neuf ans d’expérience en moyenne et plus de 50 000 bugs critiques identifiés sur plus de 300 projets depuis 2015, définissent une stratégie de test projet par projet au lieu d’appliquer un modèle, puis l’ajustent à mesure que le profil de risque du produit évolue. Contactez-nous pour discuter de la combinaison dont votre projet a réellement besoin.
Questions fréquentes
Qui est responsable de la stratégie de test ?
Dans la plupart des équipes, la stratégie relève d’un ingénieur QA senior, d’un architecte QA ou d’un responsable QA, car la décision exige assez d’expérience pratique du test pour juger le risque sur un produit entier et non sur une seule fonctionnalité. Dans une équipe qui n’a encore personne à ce poste, un partenaire QA externe comble généralement ce manque pour la stratégie précisément, même lorsque l’exécution quotidienne reste en interne.
Que contient un document de stratégie de test ?
Un document de stratégie utile énonce les objectifs, les zones de risque classées par priorité, l’équilibre entre couverture manuelle et automatisée, les outils et environnements à haut niveau, et les critères permettant de déclarer une release prête. Il reste assez court pour qu’un nouvel ingénieur le lise entièrement en dix minutes.
À quelle fréquence faut-il la mettre à jour ?
La plupart des équipes la revoient une fois par trimestre, ou dès que le profil de risque du produit change de façon significative, selon ce qui arrive en premier. Une stratégie restée intacte pendant un an sur un produit qui a livré une douzaine de releases est presque certainement dépassée, même si personne ne l’a encore remarqué.
Une stratégie de test est-elle nécessaire en Agile ?
Oui, et sans doute davantage que dans un projet à périmètre fixe, puisque le changement permanent propre à l’Agile est justement ce qui fait vieillir le plus vite une stratégie non revue. Le document a simplement une autre allure : plus court, revu tous les un ou deux sprints, et traité comme une référence vivante plutôt que comme une validation unique avant le démarrage du projet.
Découvrez comment nous avons aidé Sitch, une application de mise en relation par IA, à stabiliser l'inscription, la messagerie et les paiements avant de passer de New York à Los Angeles, Chicago et au-delà